SOC agéntico · Atlantis SOC
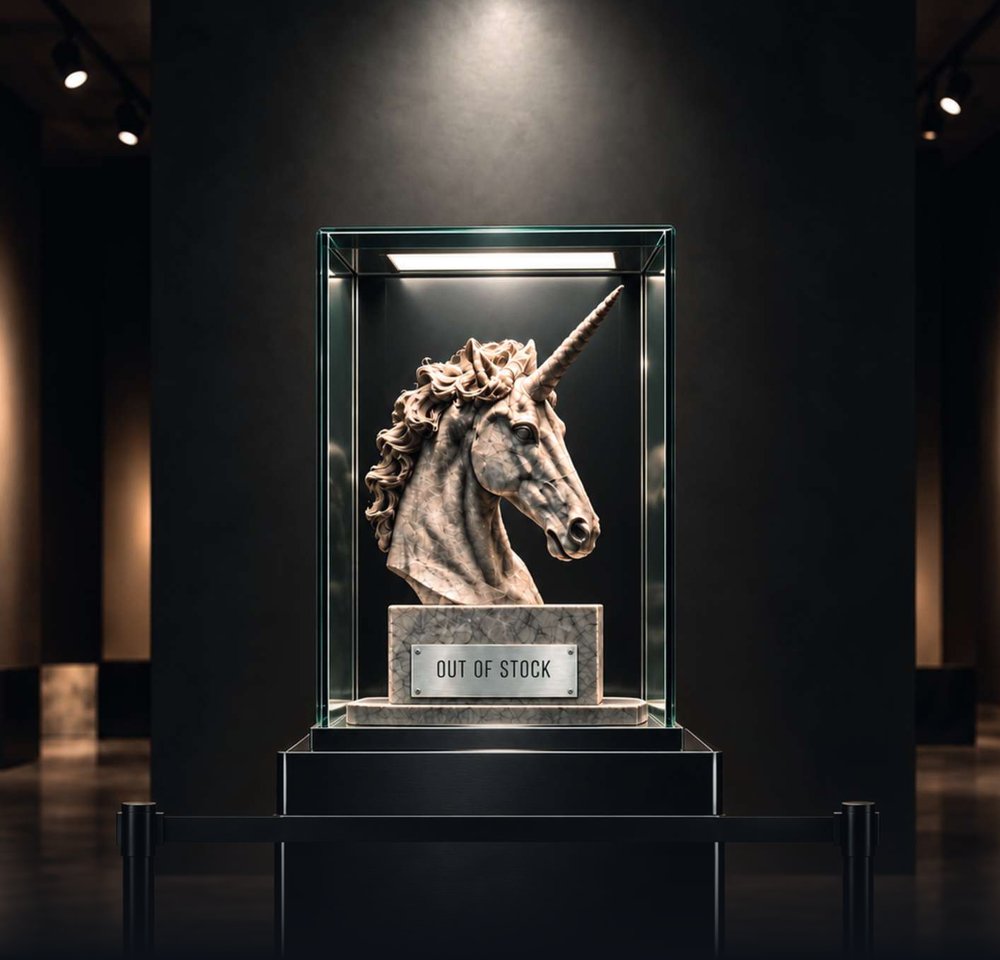
Los unicornios no existen.
Nuestro SOC agéntico con criterio humano, sí.
Lo prometen todos. Nadie lo ha visto.
Compruébalo tú mismo
Cuéntanos cómo es tu entorno y te enseñamos cómo funciona.
(01) Lo que te han vendido
Un SOC que funciona solo. El unicornio de la ciberseguridad.
El volumen de alertas crece más rápido que cualquier equipo de analistas y los atacantes ya automatizan sus campañas con IA. La respuesta del mercado ha sido prometer un SOC autónomo, en el que la IA decide sin supervisión. Los CISOs saben que eso no existe y que, si existiera, nadie querría delegar en él las decisiones que afectan al negocio.
SOC tradicional
Llega tarde
Analistas revisando alertas una a una. Cuando se confirma la amenaza, el atacante ya se ha movido por la red.
IA sin supervisión
La quimera
Rápida, pero sin contexto de negocio. Un falso positivo puede aislar un servidor crítico; un falso negativo, pasar desapercibido.
SOC agéntico con criterio humano
Lo que sí existe
La velocidad de la IA y el juicio de un analista experto en el mismo proceso. Ni uno ni otro por separado.
(02) Qué es
Qué es un SOC agéntico con criterio humano
Un SOC agéntico con criterio humano es un centro de operaciones de seguridad en el que una flota de agentes de IA analiza y prioriza cada alerta, workflows graduados por riesgo ejecutan la respuesta y un analista revisa todo incidente antes de comunicarlo al cliente.
Crecen las alertas y los casos de severidad alta, y los atacantes ya usan IA para explotar vulnerabilidades en horario nocturno y festivo. Un agente que razona pero no puede actuar se queda en diagnóstico; un workflow sin contexto ejecuta con rigidez. Sofistic combina ambos, con el criterio de sus analistas.
Agente IA no es lo mismo que IA agéntica
El jugador
Agente IA
Un componente autónomo con un objetivo acotado: percibe su entorno (alertas, logs, telemetría), razona y actúa sobre una tarea concreta como el triaje, el enriquecimiento o la contención.
La estrategia del equipo
IA agéntica
Múltiples agentes que colaboran, se orquestan entre sí, encadenan decisiones y se adaptan al contexto en tiempo real. Cuando un SOC lo adopta de forma estructural, deja de ser un SOC con IA para convertirse en un SOC agéntico.
24/7
Detección y respuesta desde 3 SOC en España, Colombia y Panamá
<5 min
Respuesta automática en severidad crítica
+95
Agentes de IA en flota
+40
Clientes operados con el SOC agéntico
(03) El servicio
El servicio SOC en el centro
Una operación experta que integra todas las capacidades.
Fuentes
Endpoint
Red
Nube
Identidad
SaaS
Correo electrónico
Aplicaciones
Firewall
Gestión de plataforma
Afinamiento y optimización
IA agéntica
Acelera triaje y respuesta
Monitorización y detección
24/7 sobre todas las fuentes
Servicio
SOC
gestionado
Sofistic
El SIEM es la
plataforma
Threat Intelligence
CTI integrada al 100%
Orquestación y respuesta
SOAR + playbooks
Threat Hunting
Continuo y a demanda
Beneficios
Detección más rápida
Investigación más profunda
Respuesta automatizada
Menor tiempo de contención
Mejora continua del SOC
Una sola línea de defensa
Para profundizar
SOC agéntico y workflows: la fórmula de Sofistic para responder a la velocidad de la amenaza
Juan Carlos García, COO y SOC Director de Sofistic, explica cómo combinamos agentes de IA y workflows automatizados en la arquitectura de Atlantis SOC.
(04) Cómo funciona
Arquitectura de agentes
De la orquestación al motor de búsqueda: quién decide y quién ejecuta.
Supervisión Revisan que el procesamiento de alertas sea el correcto
Operación
+40 clientes +95 agentes en flota
…
Agente baja y media Agente alta y crítica
Cada cliente cuenta con dos agentes propios, uno por tramo de severidad. Un agente puede consultar más de una tecnología.
Subagente de hunting. No determinista: decide si hace falta buscar, qué preguntar y a qué motor. Máximo de cuatro consultas por alerta, con topes fijados en código.
Ejecución Un ejecutor por tecnología
CrowdStrike
LogScale
Darktrace
Advanced Search
Exabeam
Threat Center / LogSearch
Microsoft
Graph / Defender / Sentinel
Netskope
Security & events alerts
El ejecutor traduce lo que pide el subagente a la consulta del motor y aplica los topes: ventana temporal, número de filas y solo lectura.
(05) El recorrido de una alerta
De la tecnología del cliente al analista, en seis pasos
01 Detección
La alerta llega desde cualquier fuente del cliente: endpoint, red, nube, identidad, SaaS, correo o firewall.
02 Análisis
El agente del cliente asignado a su severidad la evalúa al recibirla, con el contexto del entorno.
03 Investigación
Si hace falta, el subagente de hunting decide qué preguntar y a qué motor; el ejecutor lanza la consulta con topes.
04 Supervisión
El supervisor de cada tecnología revisa que el procesamiento de la alerta sea el correcto.
05 Respuesta
Workflows graduados por riesgo: automáticos en menos de 5 min en crítica, con validación humana en alta.
06 Criterio humano
Un analista de Sofistic revisa todo incidente antes de comunicarlo al cliente.
Preguntas frecuentes
Preguntas frecuentes sobre el SOC agéntico
¿Qué es un SOC agéntico?+
Es un centro de operaciones de seguridad en el que múltiples agentes de IA colaboran, se orquestan entre sí y encadenan decisiones para analizar e investigar cada alerta. En Sofistic lo operamos siempre con criterio humano: un analista revisa todo incidente antes de comunicarlo al cliente. Lo explica en detalle Juan Carlos García en este artículo.
¿La IA toma decisiones sin supervisión?+
No. Los supervisores de cada tecnología revisan que el procesamiento de cada alerta sea el correcto, las consultas son de solo lectura y con topes fijados en código, la respuesta en severidad alta requiere validación humana y un analista revisa todo incidente antes de comunicártelo.
¿Se usan mis datos para entrenar modelos?+
No. Los datos de cada cliente están segregados y no se utilizan para entrenar modelos. Además, queda una traza completa de cada análisis.
¿Qué diferencia hay entre un SOC agéntico y un servicio MDR?+
El servicio MDR es la detección y respuesta gestionada que contratas. El SOC agéntico con criterio humano es la forma en que lo operamos: agentes de IA, workflows graduados por riesgo y analistas expertos en el mismo proceso.
¿Con qué tecnologías trabaja?+
Con la tecnología del cliente, y el SIEM es la plataforma. Hoy contamos con ejecutores para CrowdStrike, Darktrace, Exabeam, Microsoft y Netskope.

