17 septiembre
Panamá
Arrogante, Obarrio
22 septiembre
Rep. Dominicana
JW Marriott, Santo Domingo
24 septiembre
Colombia
Arrogante, Bogotá
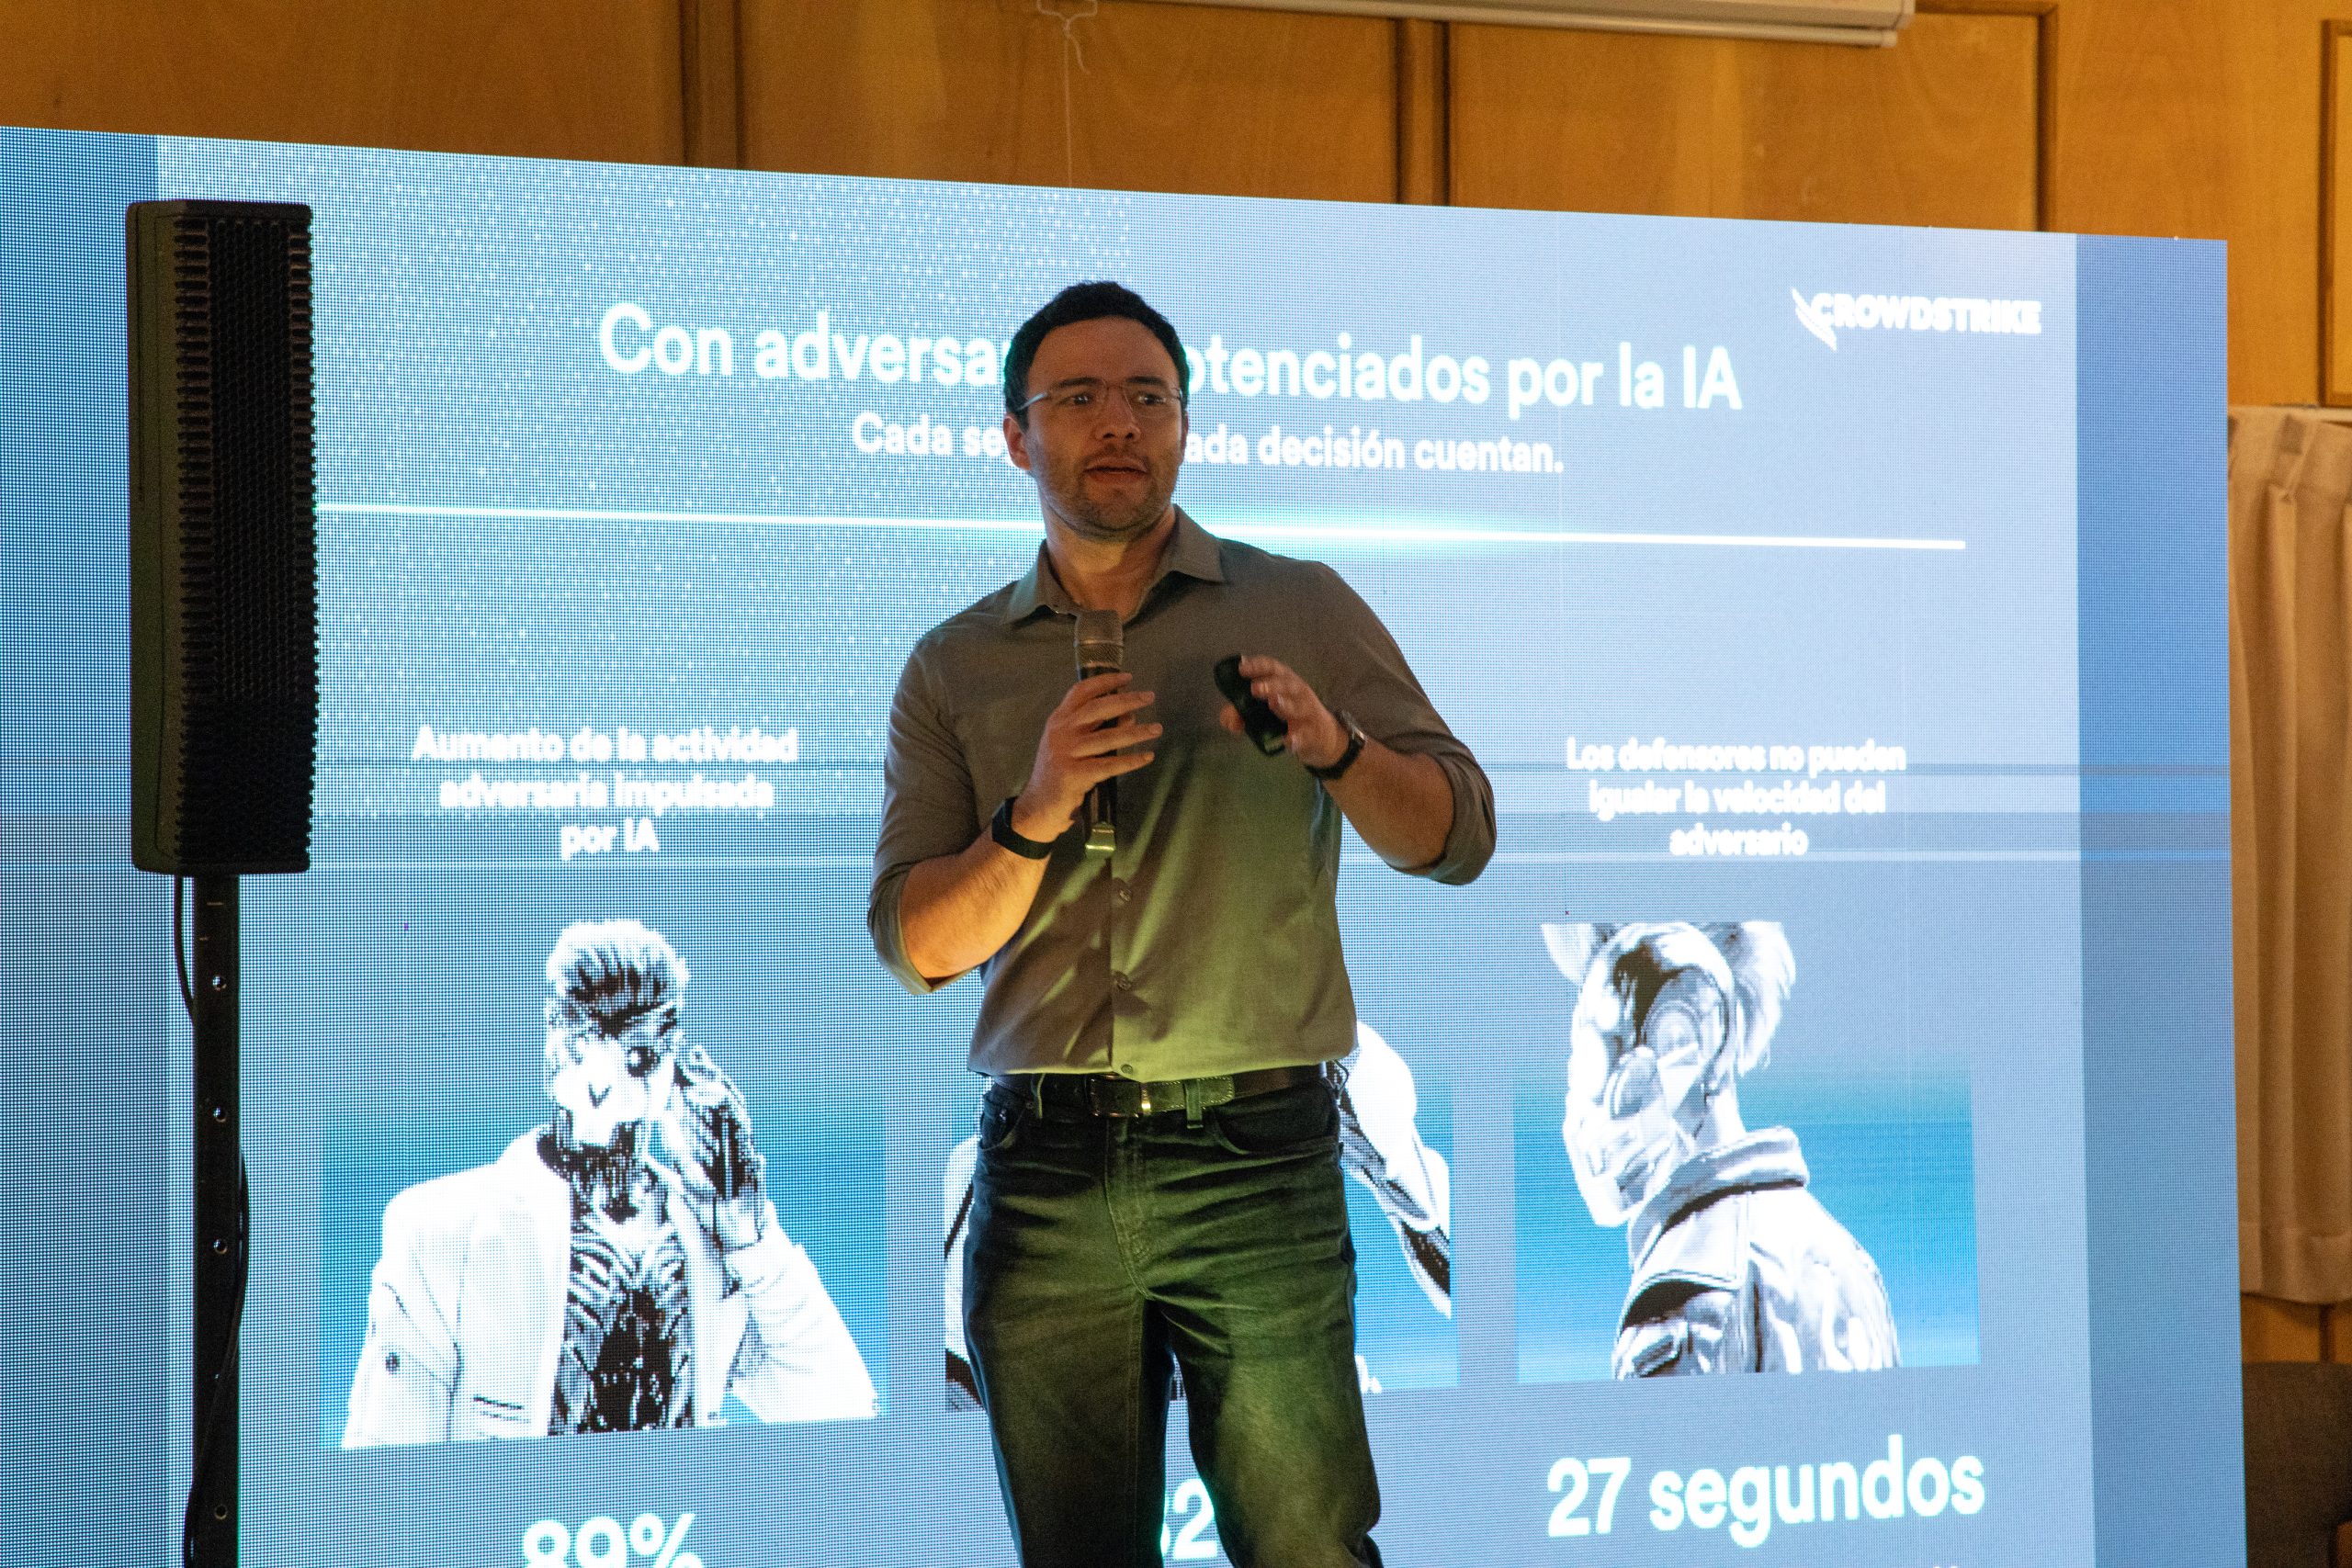
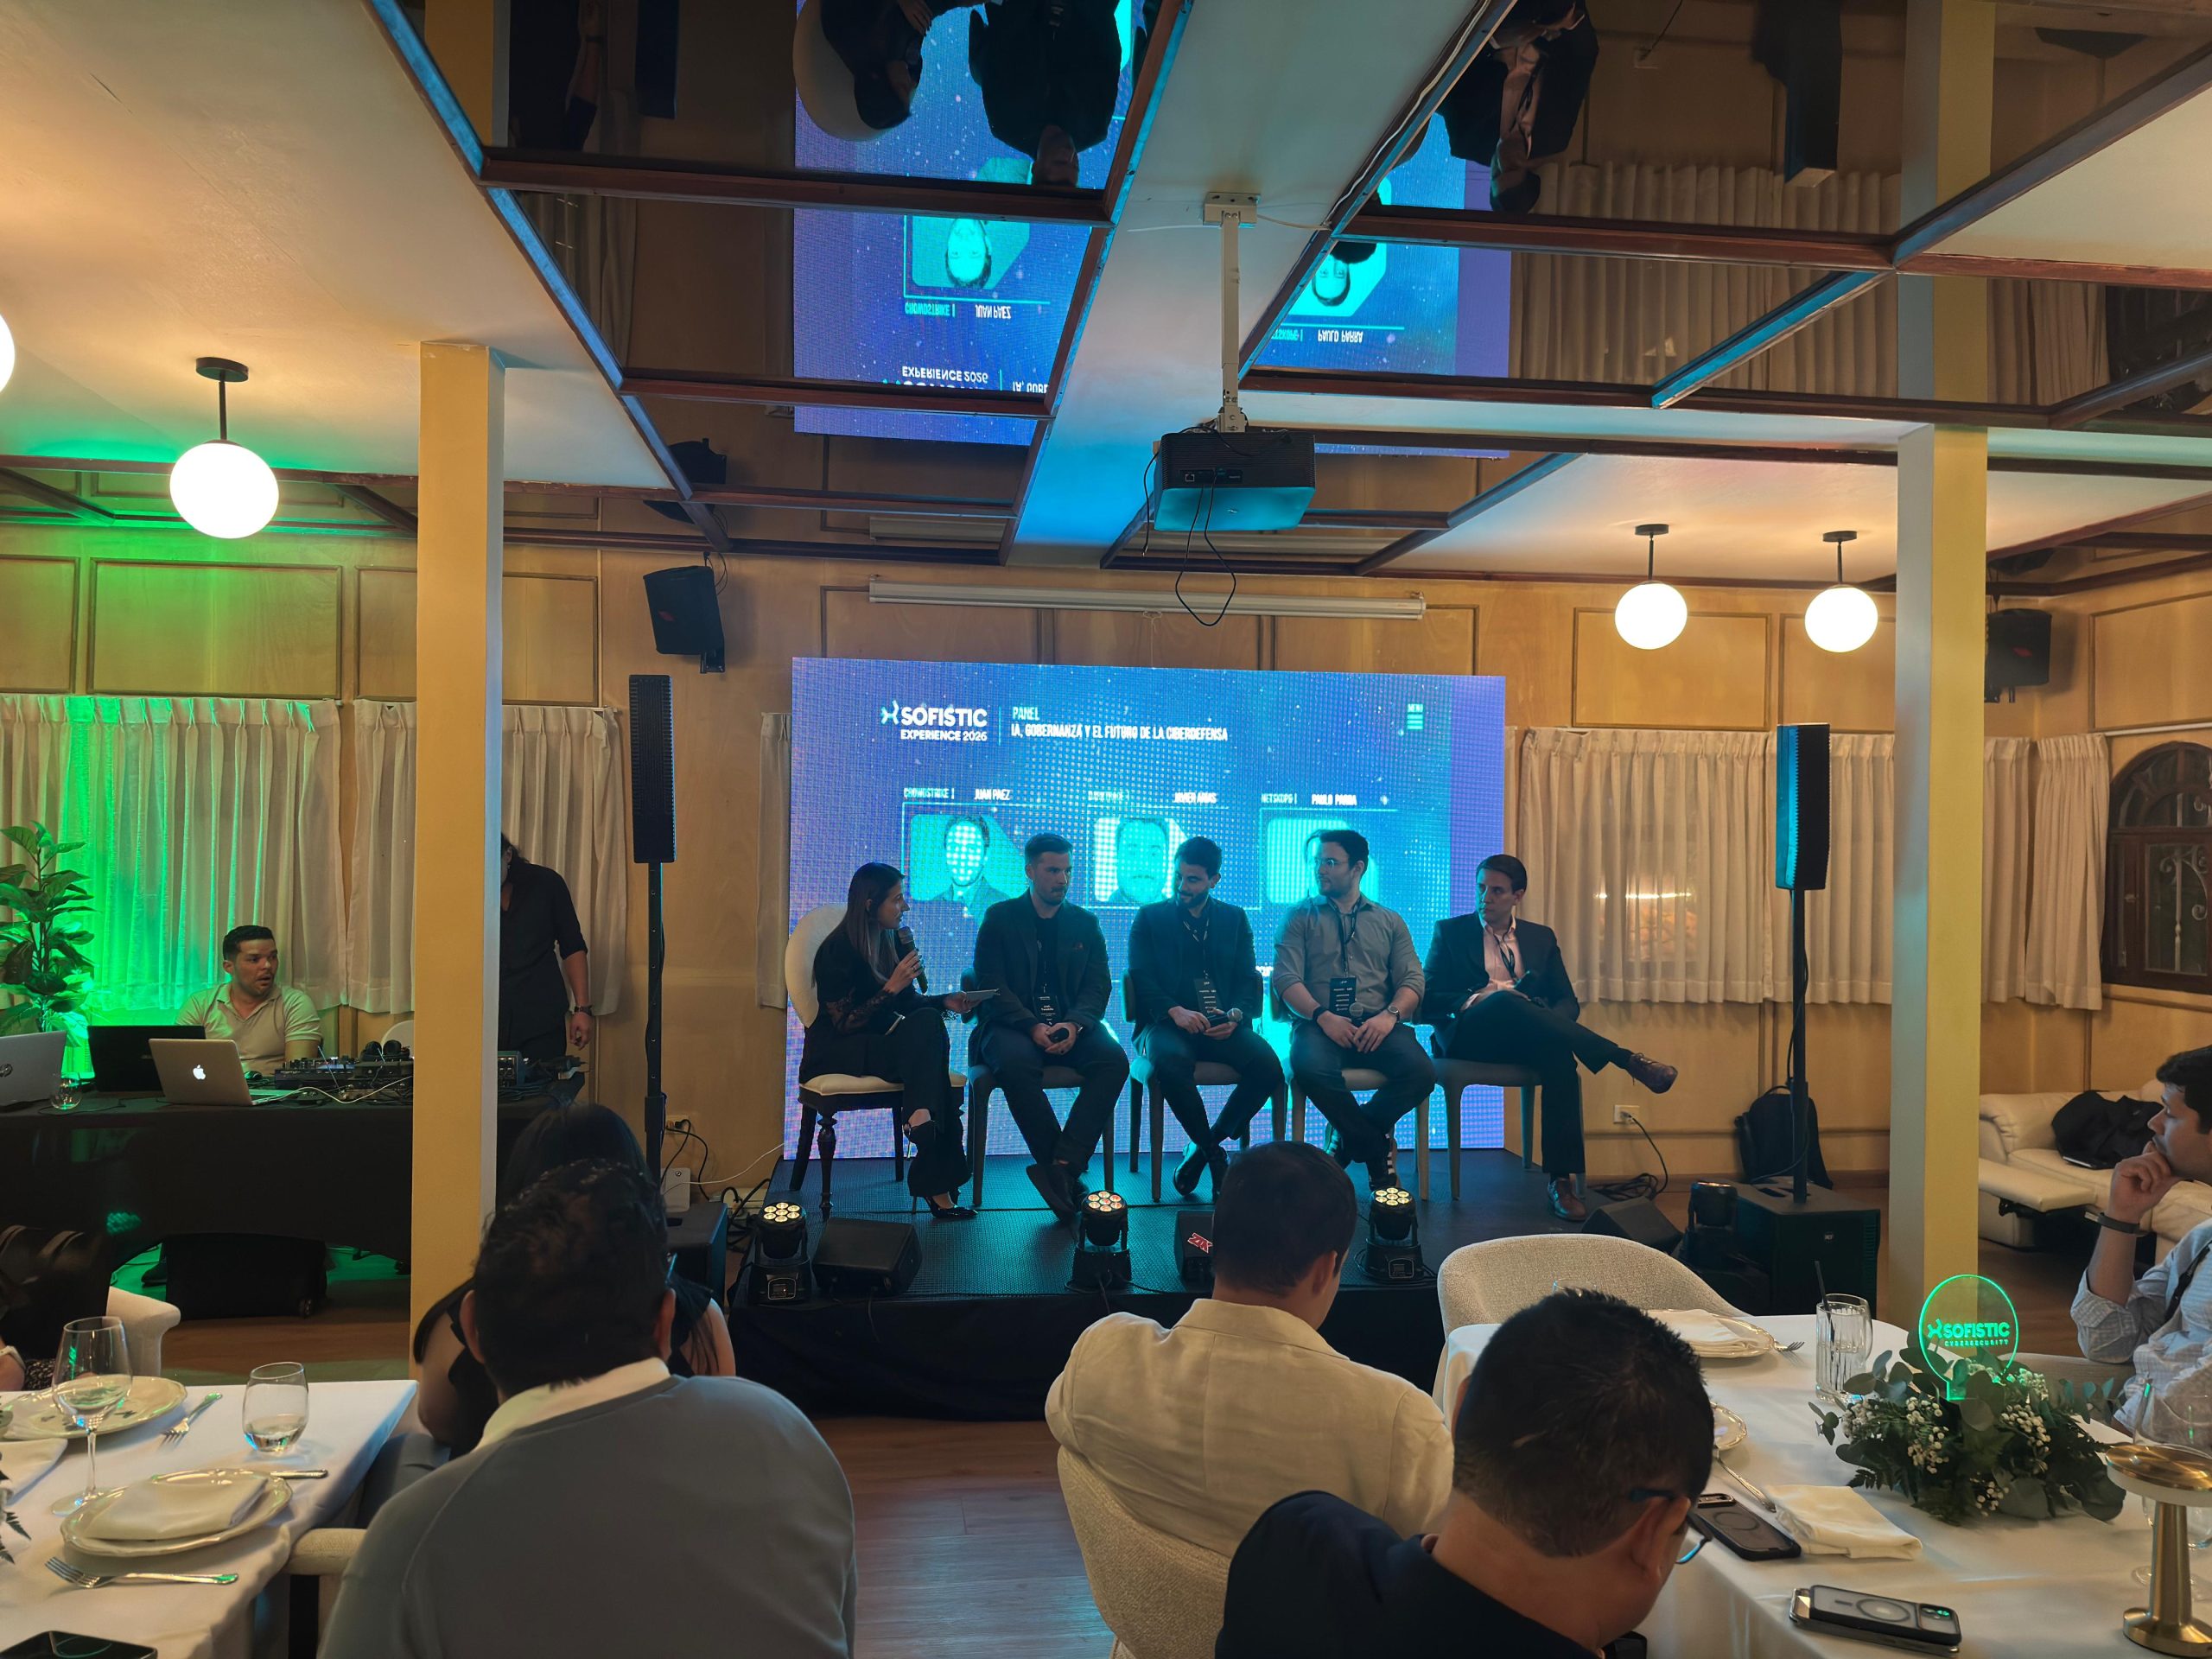
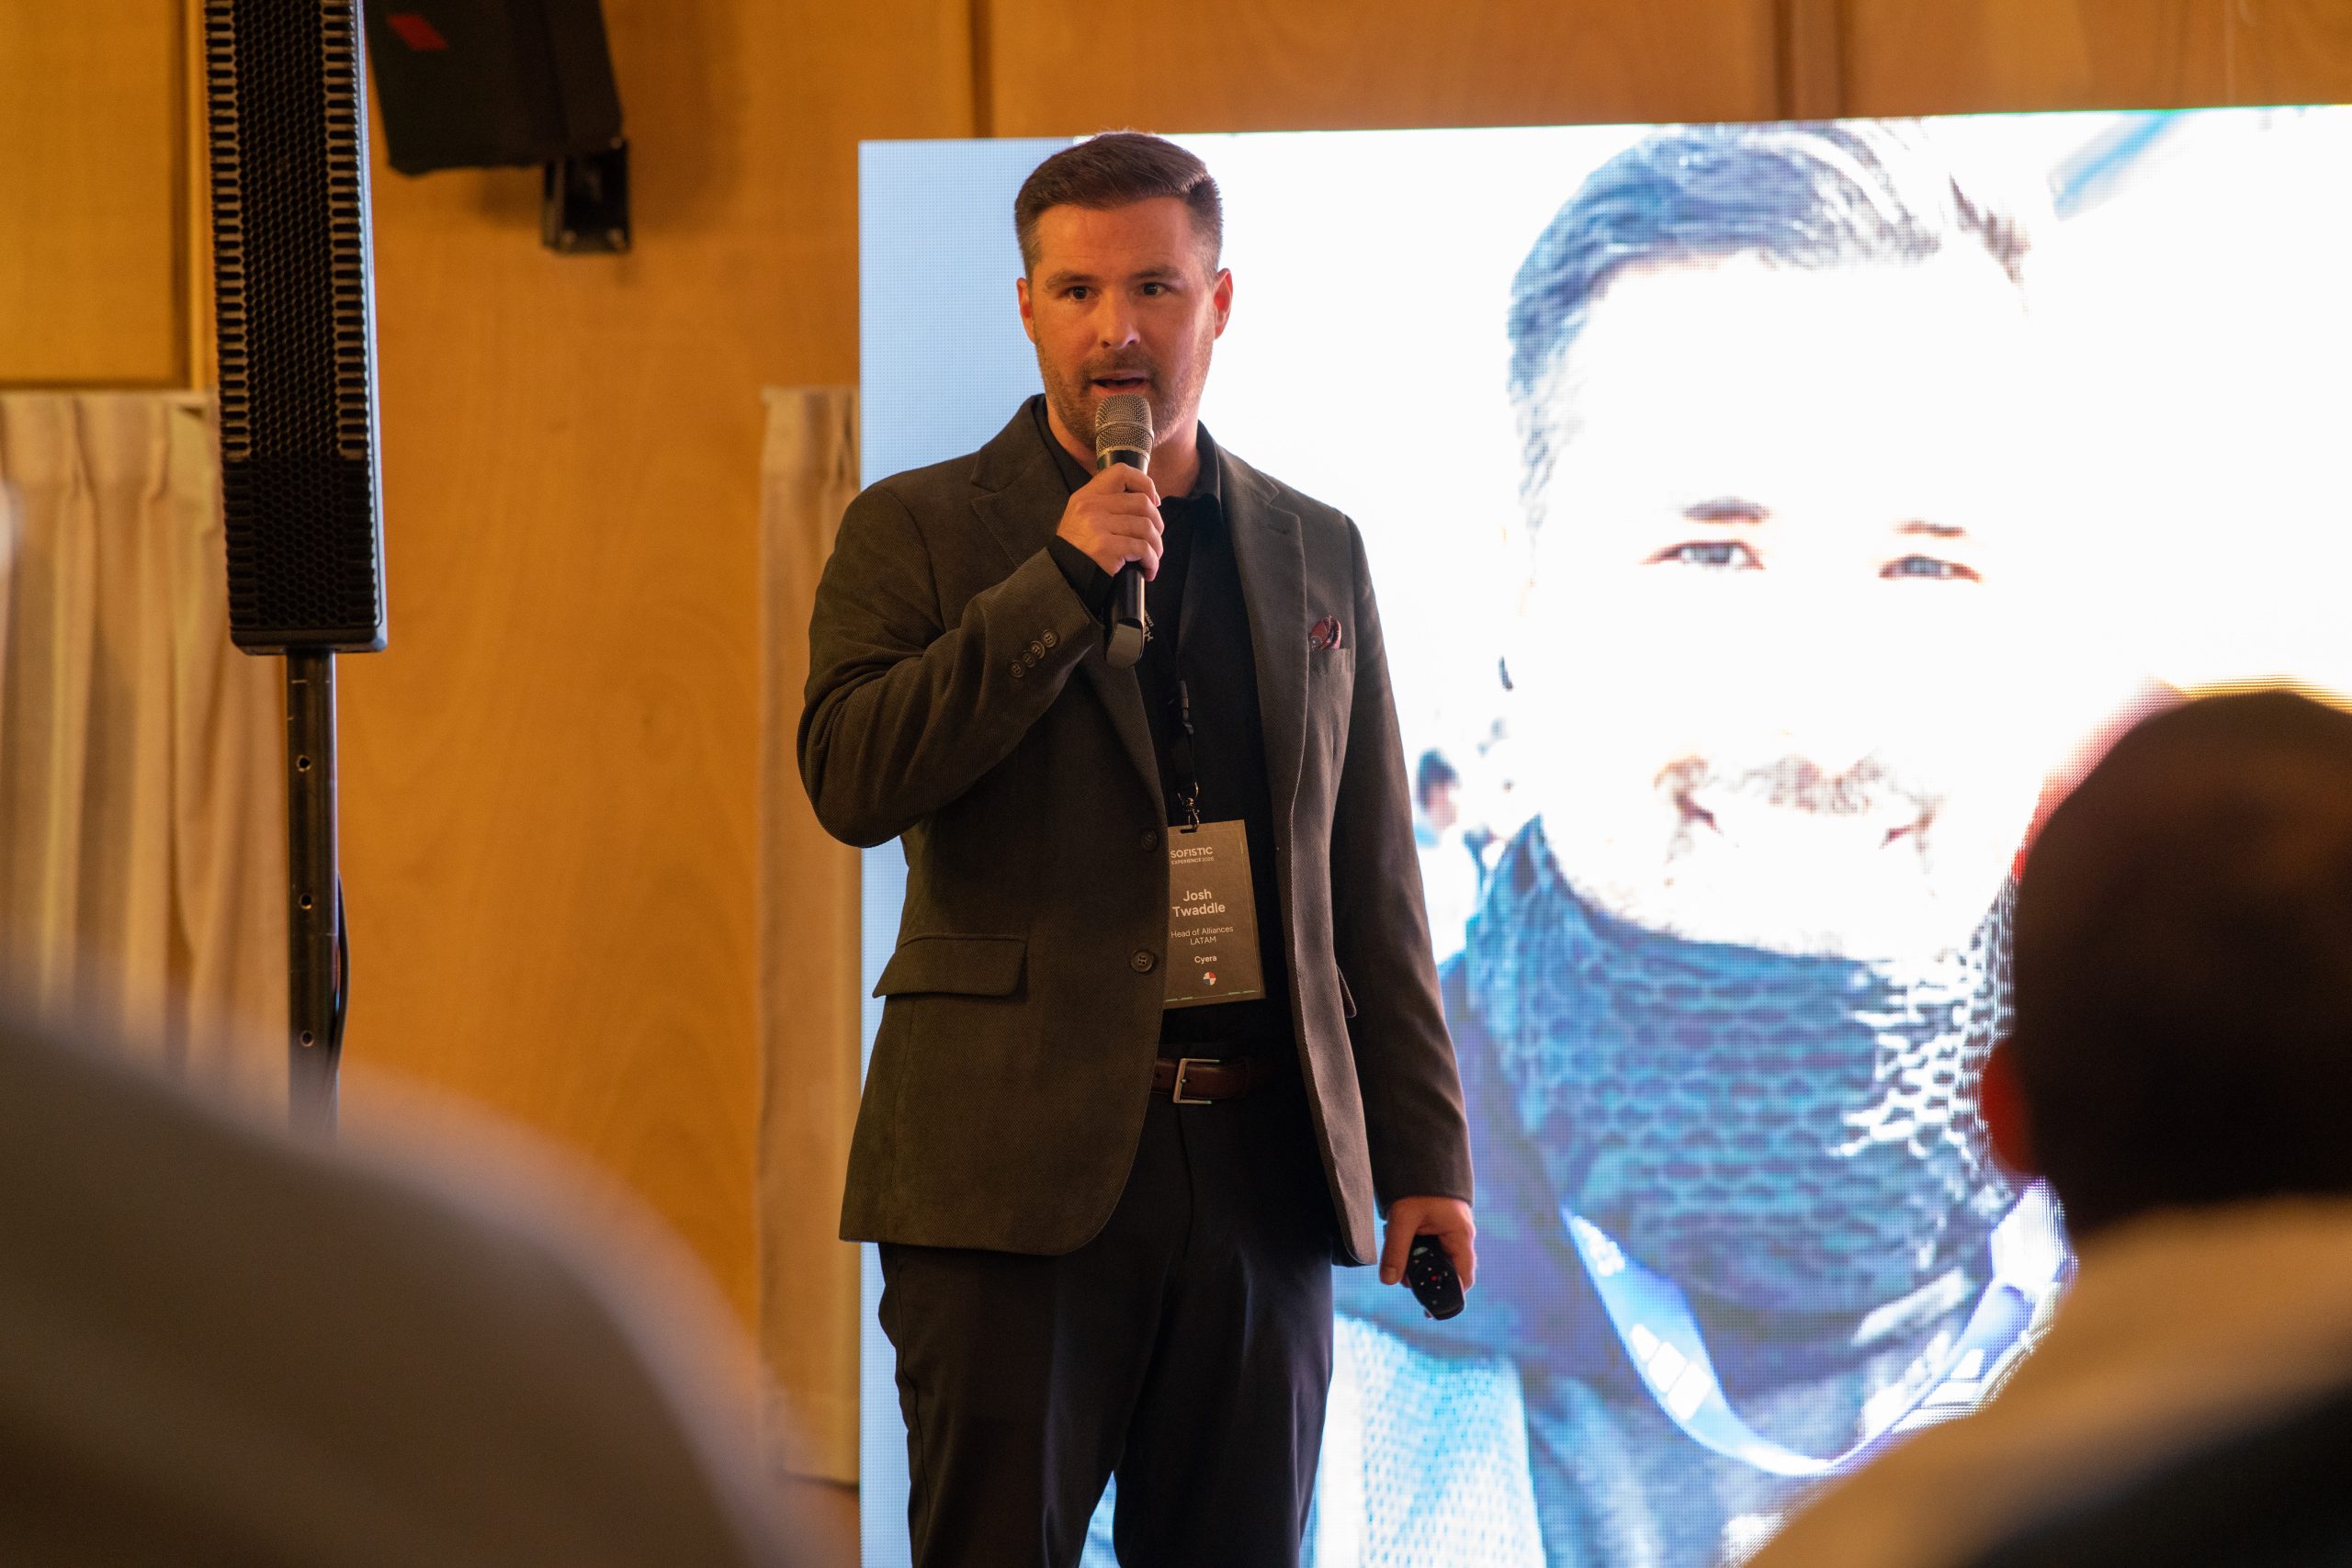
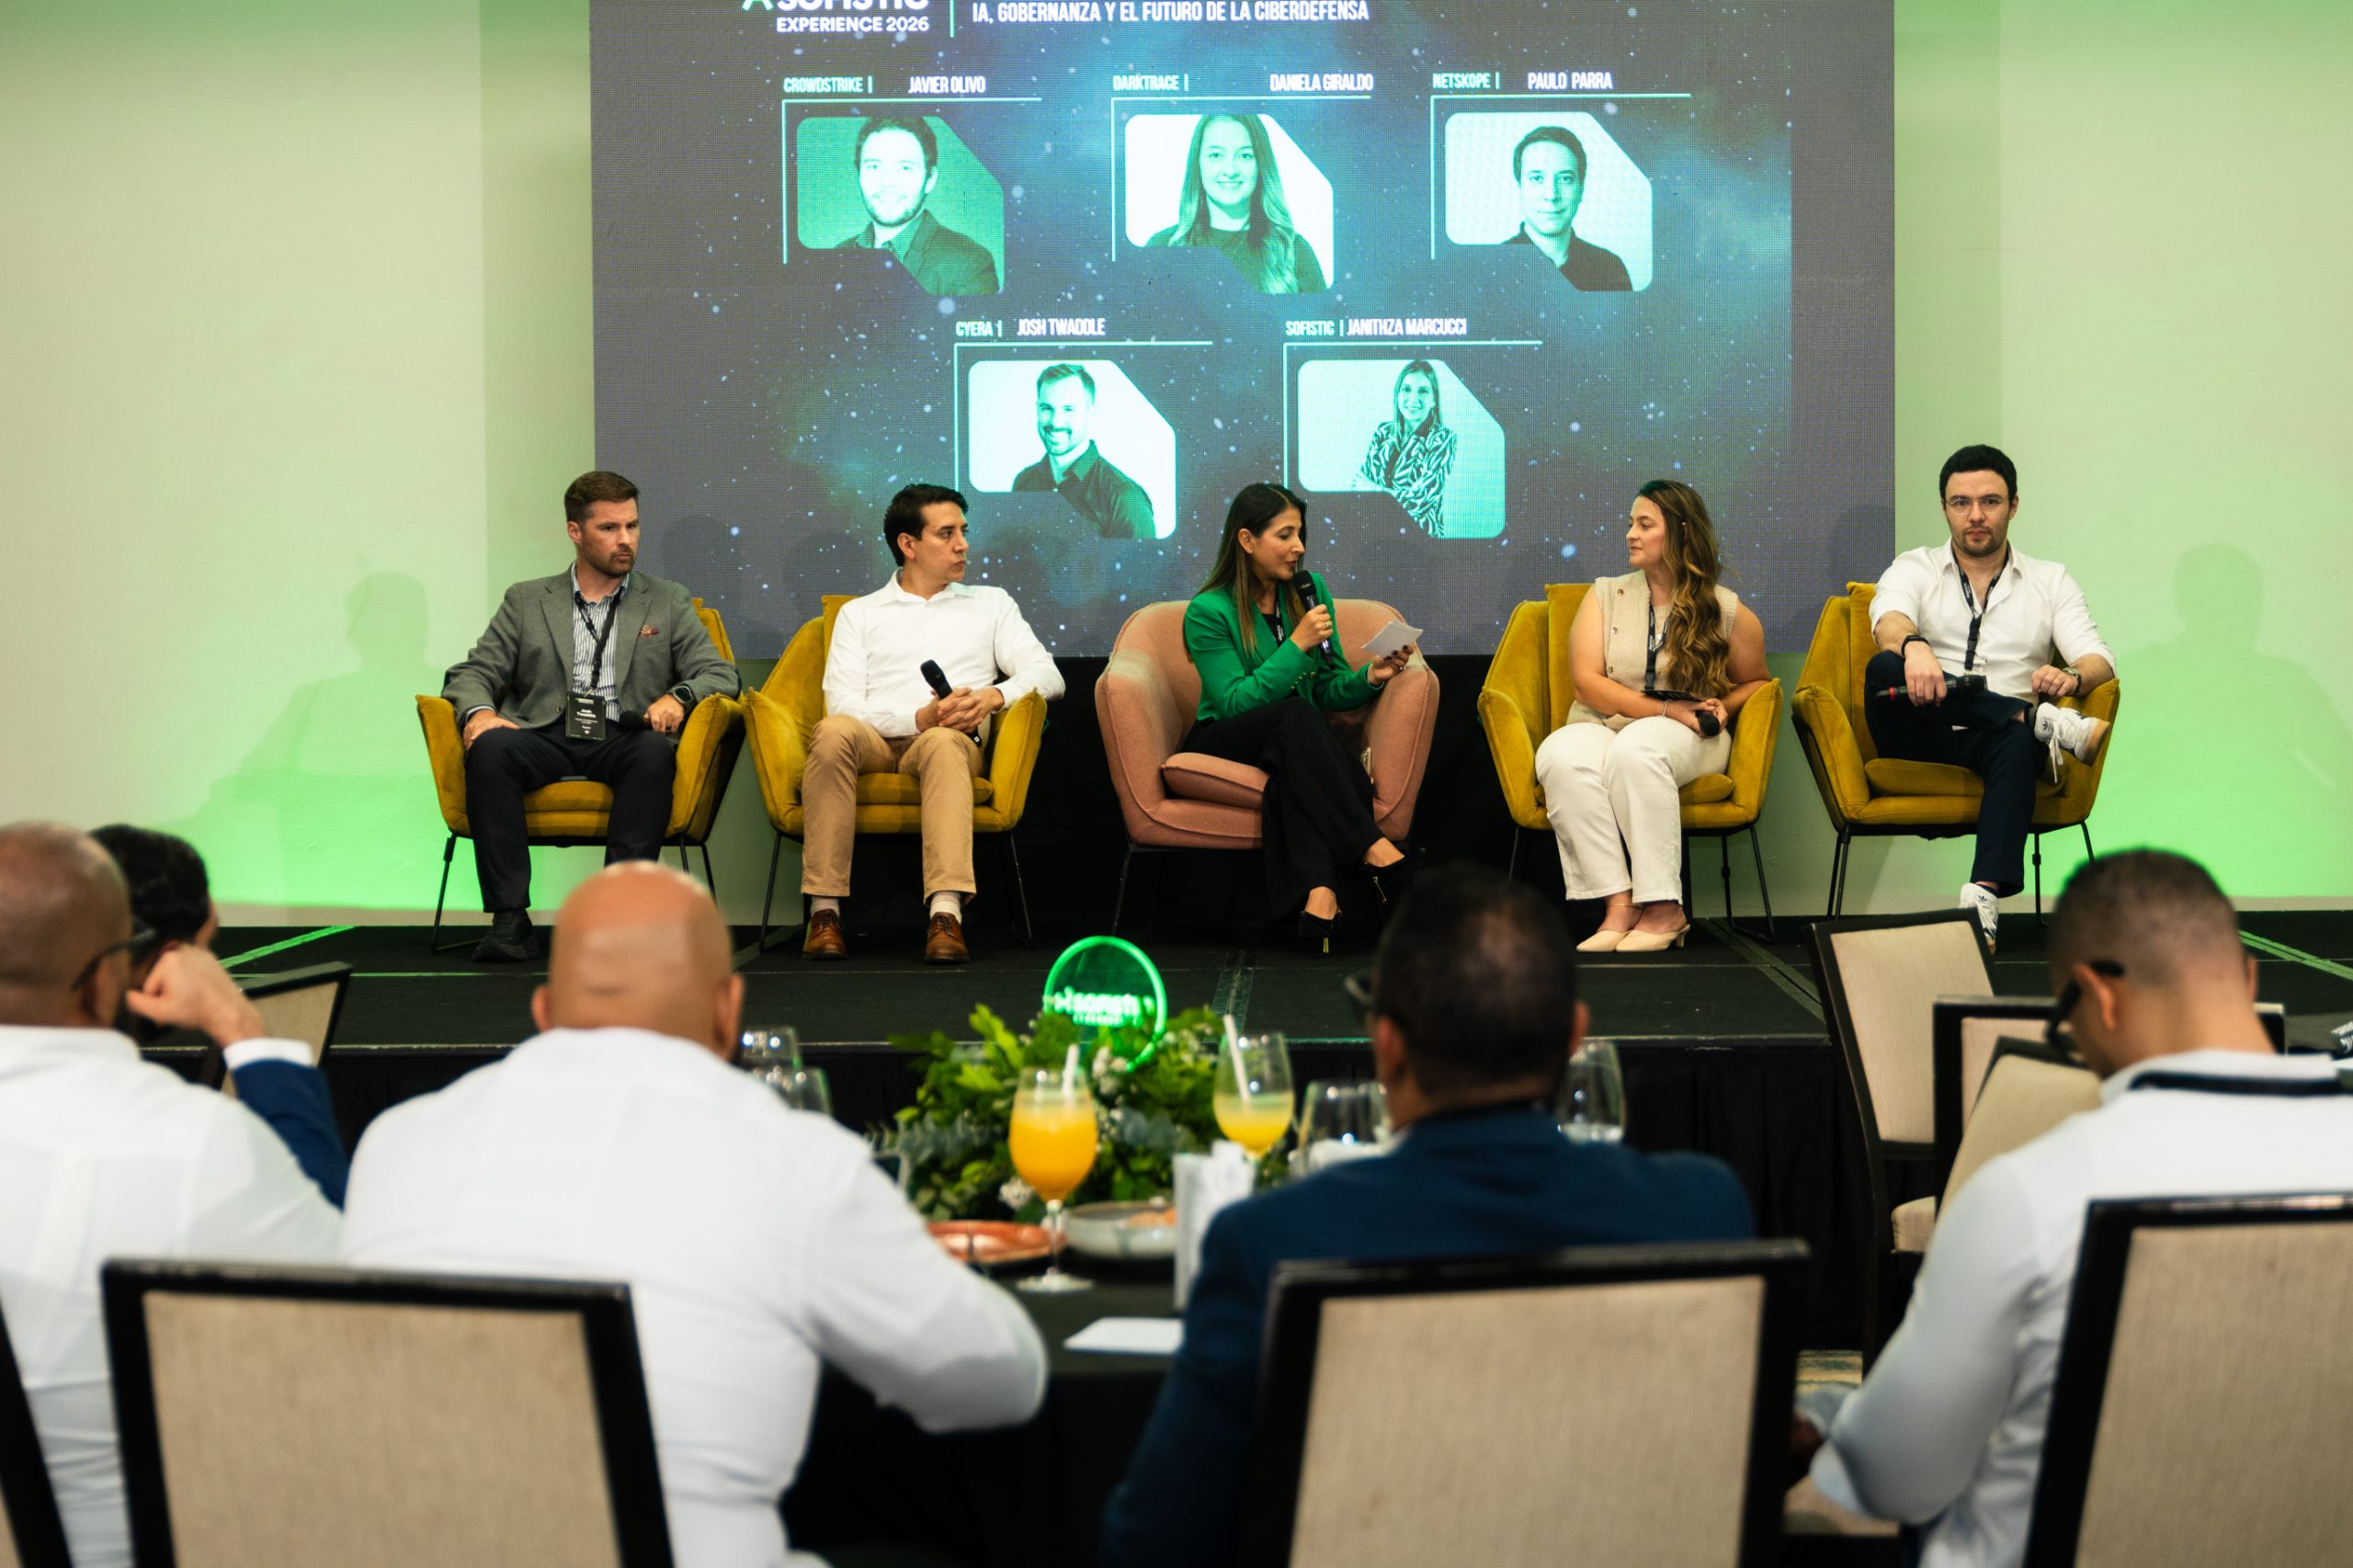
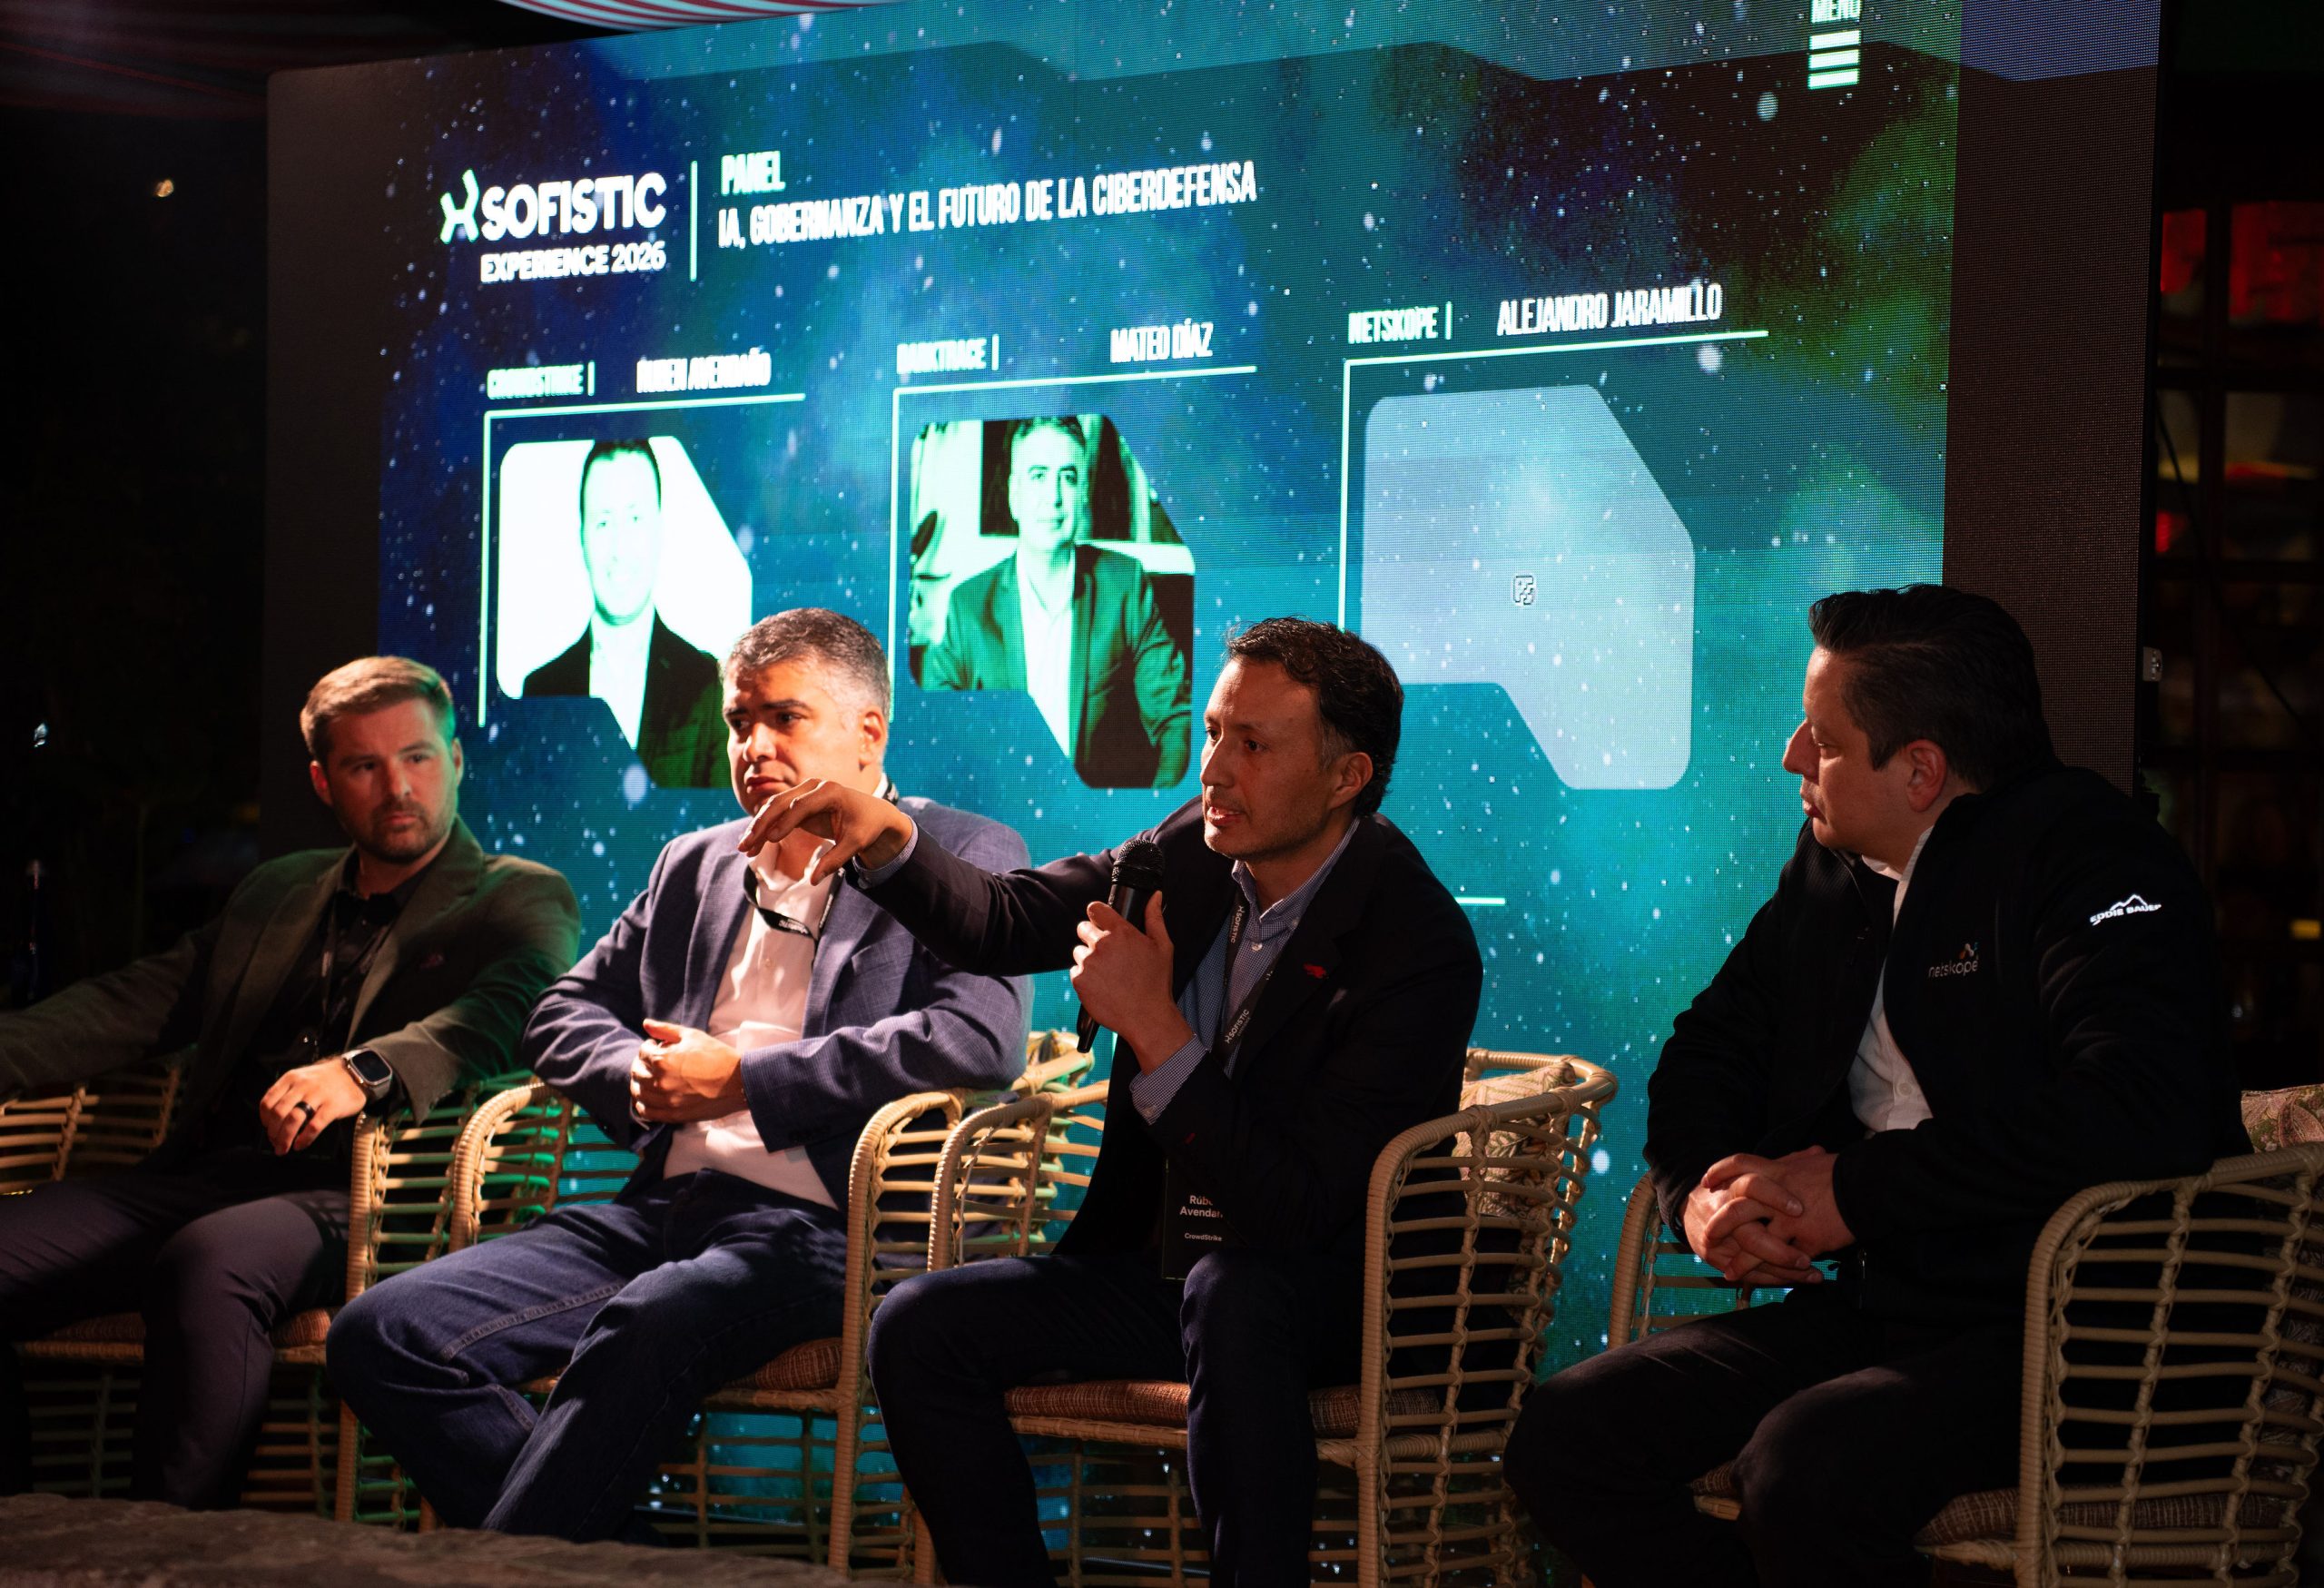
Los encuentros en Ciudad de Panamá, Santo Domingo y Bogotá combinaron un keynote de Juan Carlos García, COO y SOC Director de Sofistic, sesiones técnicas de CrowdStrike, Darktrace, Netskope y Cyera, un panel ejecutivo sobre IA, gobernanza y el futuro de la ciberdefensa moderado por Janithza Marcucci, Regional Manager LATAM, y un cierre sobre qué viene después del SOC.
Es una conversación que abrimos en julio en San José, con Sofistic Experience Costa Rica, centrada en la gobernanza de IA y la ciberdefensa, y que en septiembre profundizamos con las organizaciones de Panamá, República Dominicana y Colombia.
Estar presentes en estos mercados, con SOC propios en Panamá y Colombia, nos da una lectura cercana de lo que preocupa hoy a sus organizaciones. Esto es lo que escuchamos.
Tres inquietudes que se repitieron
Contexto
La IA dejó de ser solo una herramienta: ahora también es superficie de ataque
El punto de partida es que la inteligencia artificial ya no es únicamente una palanca de productividad. Es, a la vez, un vector de ataque y la base de la próxima generación de defensa.
Los datos compartidos por los fabricantes lo respaldan. Según Cyera, el 87% de los CISO y CDO ya consideran la seguridad de la IA su prioridad número uno. Y según el informe State of AI Cyber Security 2024 de Darktrace, el 74% de los profesionales de seguridad ya percibe el impacto de amenazas impulsadas por IA.
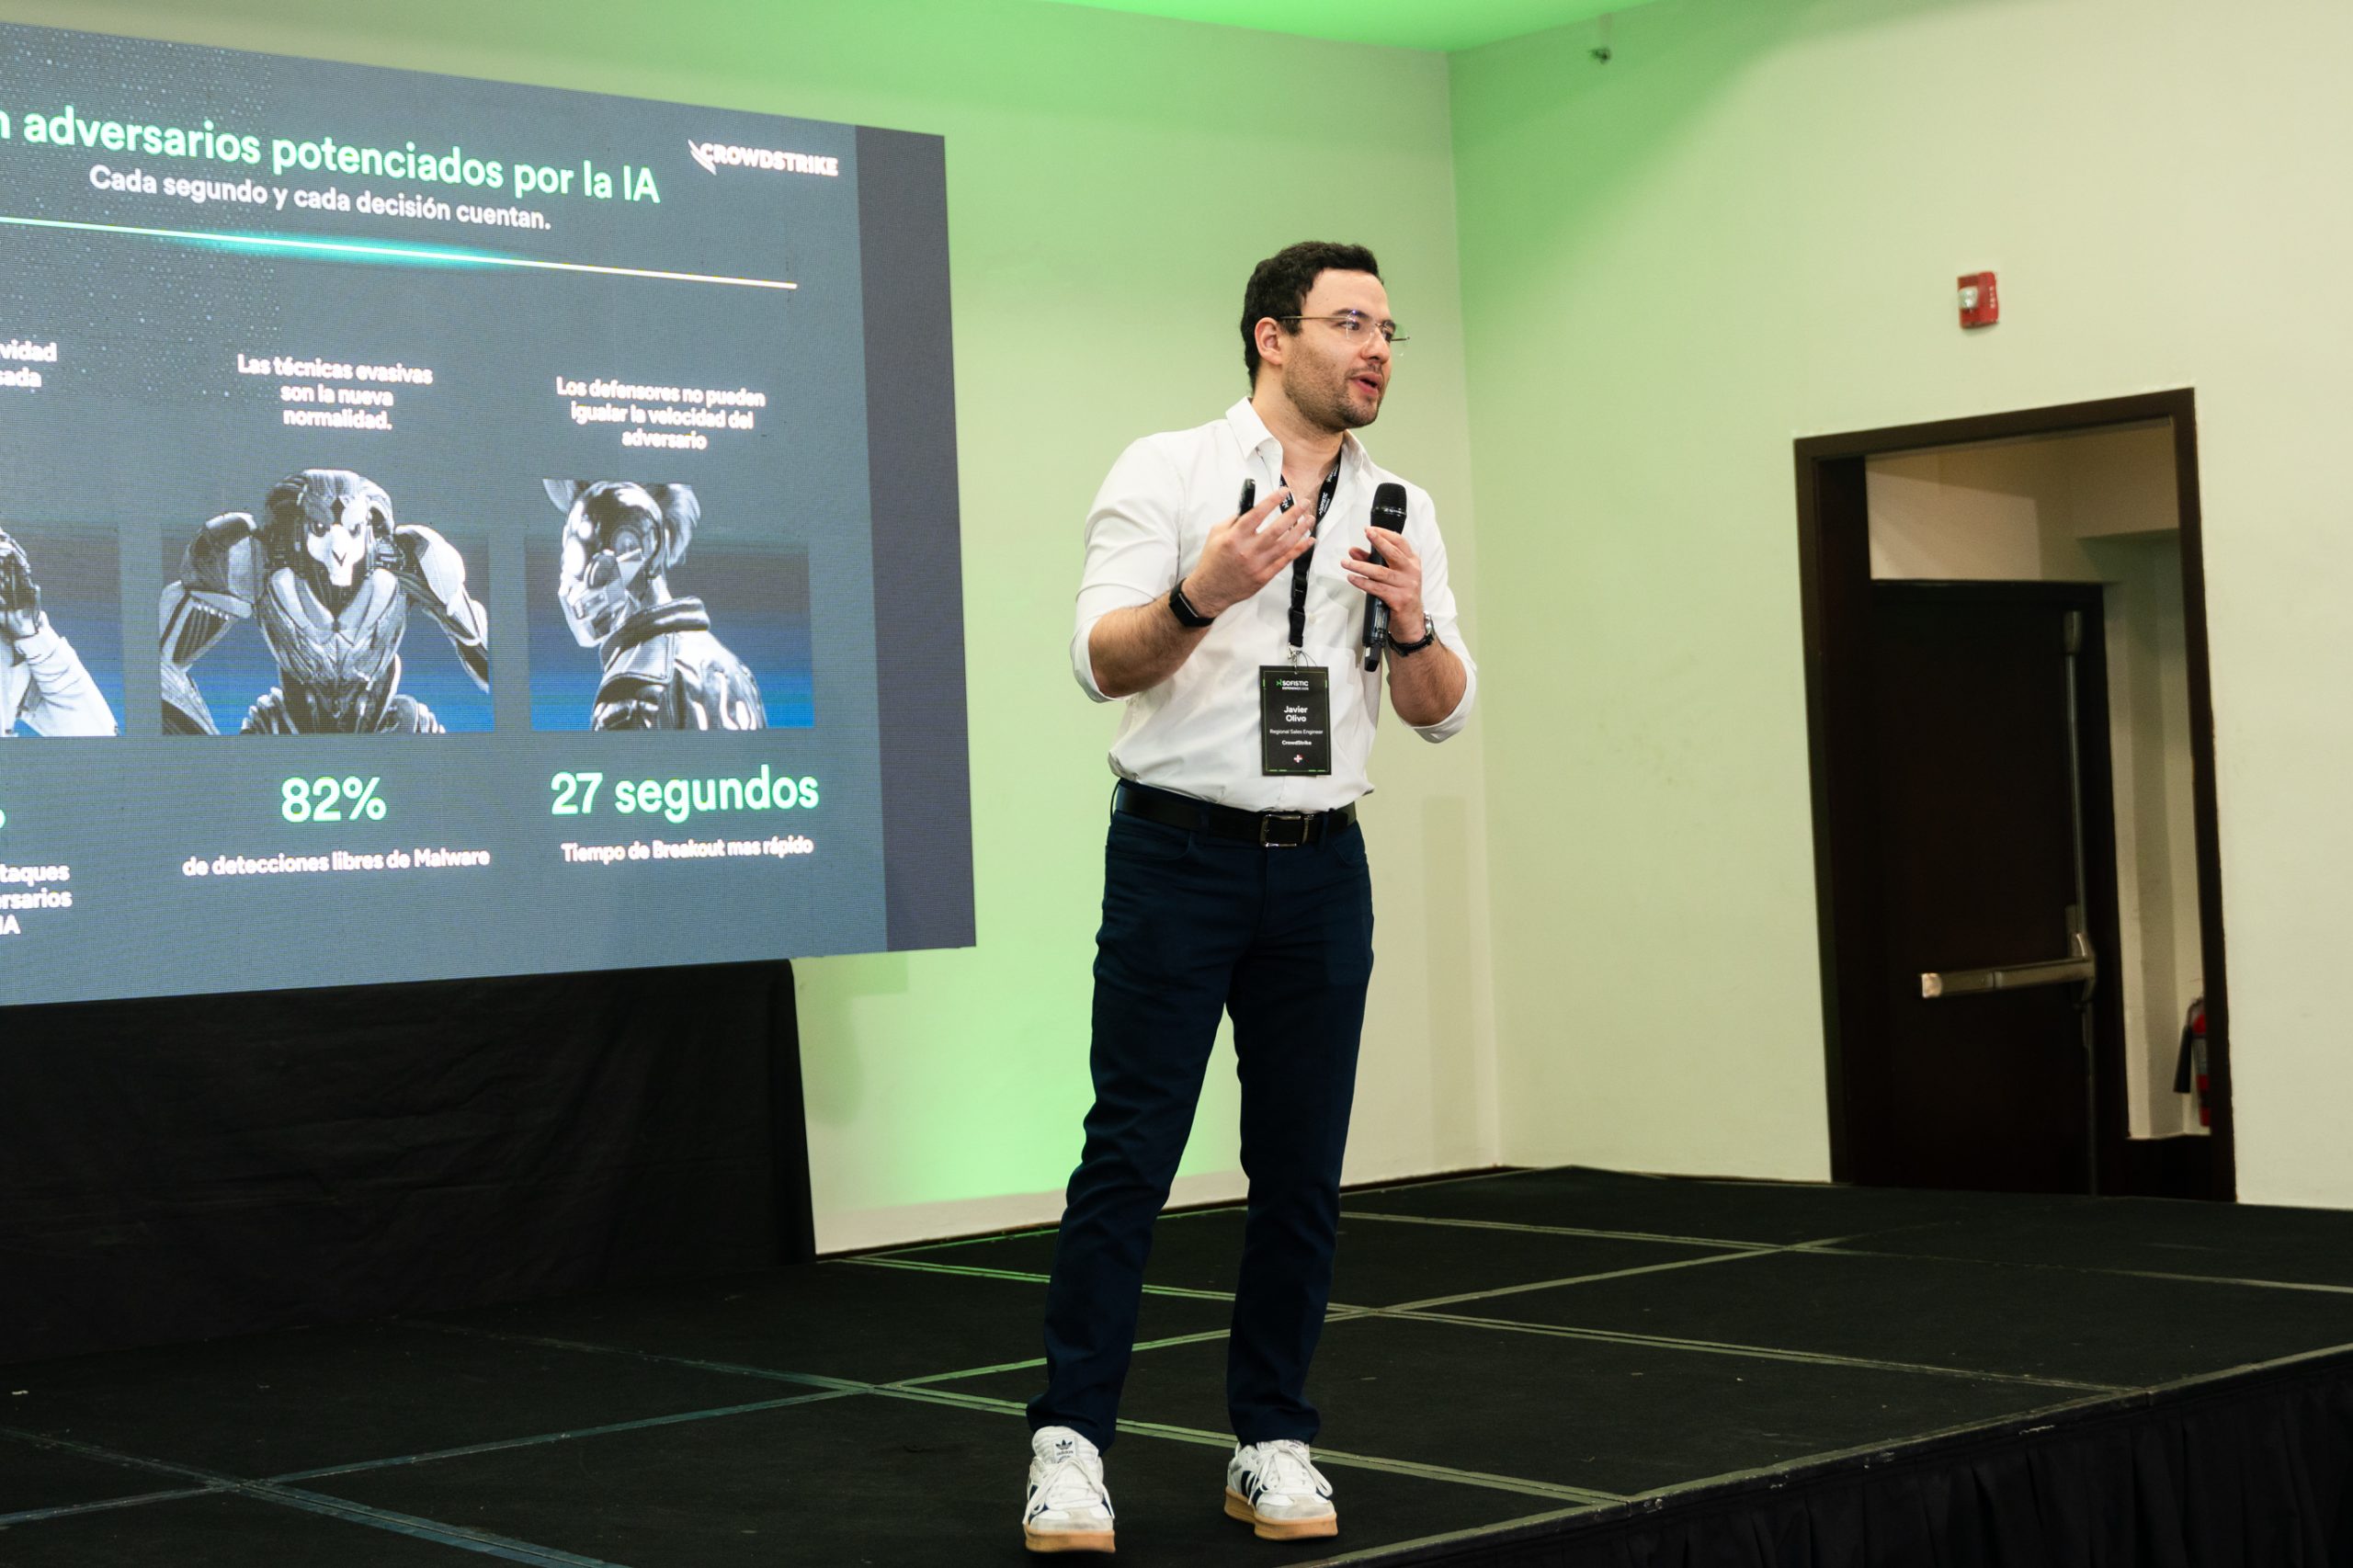
Del lado del atacante, el cambio es de velocidad. CrowdStrike explicó cómo los adversarios potenciados por IA están reduciendo de forma drástica el tiempo entre el acceso inicial y la explotación. Menos margen de reacción significa que el modelo de "detectar y responder" llega, cada vez más, tarde.
Inquietud 01
La IA que ya se usa y nadie ve
Si hay un tema que genera preguntas entre los asistentes es el shadow AI: herramientas de IA generativa que los empleados ya usan sin que el área de seguridad lo sepa ni lo haya aprobado.
Netskope lo aterrizó en tres vectores por los que la IA entra hoy en la empresa. Cada uno exige controles distintos:
El navegador
Herramientas de IA generativa abiertas en cualquier pestaña.
Apps con IA embebida
Aplicaciones de uso diario con asistentes integrados, como Copilot.
Entornos de desarrollo
Agentes autónomos que operan vía API.
Bloquear no funciona, el usuario encuentra otra vía. Lo que sí funciona:
- Visibilidad sobre qué aplicaciones se usan y con qué riesgo.
- Políticas de acceso evaluadas en tiempo real.
- Inspección de lo que viaja en los prompts y las respuestas.
IMPORTANTEAntes de hablar de gobernanza de IA hay que saber qué IA hay dentro de la organización.
Inquietud 02
Agentes con demasiados permisos
El salto de los asistentes de IA a los agentes autónomos cambia el problema.
Asistente de IA
Sugiere.
Propone una respuesta y una persona decide qué hacer con ella.
Agente autónomo
Actúa.
Y cuando actúa, lo hace con los permisos que se le han dado.
CrowdStrike y Darktrace coincidieron en el riesgo: los agentes heredan permisos humanos sin el juicio humano, y la IA es impredecible por diseño, porque un mismo prompt puede producir resultados distintos. Un agente con permisos amplios y sin supervisión constante es una identidad privilegiada que nadie está vigilando.
Por eso la conversación se desplazó hacia la identidad. Proteger a las personas ya no basta, hay que proteger también las identidades de máquinas y agentes, con autorización en tiempo de ejecución y no solo en el momento del alta.
Cyera lo resumió en tres frentes sin los que no hay transformación con IA posible:
DatosIdentidadAgentes
Inquietud 03
Un SOC que no da abasto
La tercera inquietud es operativa y es la que más afecta al día a día de los equipos de seguridad: la superficie de ataque, el volumen de telemetría y la velocidad del adversario crecen mucho más rápido que la capacidad humana para analizarlos.
Las alertas en los SOC crecieron un 38% en 2025 y una brecha tarda de media 241 días en ser contenida. Detrás de esas cifras hay cuatro factores que explican por qué el modelo tradicional del SOC se está quedando obsoleto:
Factor 01
Fatiga de alertas
Cada nueva fuente de telemetría (endpoint, red, nube, identidad, SaaS) multiplica las alertas. Buena parte son falsos positivos o eventos de bajo riesgo, y el triaje manual puede retrasar la detección de los incidentes reales.
Factor 02
Compresión del tiempo de ataque
El adversario automatiza el reconocimiento, el phishing dirigido y la explotación. La ventana entre el acceso inicial y el movimiento lateral se mide en minutos, no en días.
Factor 03
Ataques sin malware
El atacante entra con credenciales robadas y usa las mismas herramientas de administración que el equipo de TI. Su actividad parece legítima y no deja una firma que detectar.
El cuello de botella ya no está en detectar, sino en investigar. Contextualizar cada alerta, correlacionarla con el resto de señales, decidir si es un incidente real y actuar. Esa es la parte del trabajo que hoy sigue dependiendo casi por completo de las personas.

"Los agentes de IA son multiplicadores, no reemplazos. La IA procesa con consistencia 24/7, mientras los analistas se enfocan en lo que realmente importa."
Juan Carlos García · COO y SOC Director de Sofistic
Diagnóstico
¿En qué punto de madurez están las organizaciones?
La adopción de IA va por delante de su gobierno. Las organizaciones ya usan IA, algunas ya despliegan agentes, pero muchas todavía están resolviendo la primera pregunta: qué datos tienen, dónde están y quién accede a ellos.
Cyera ofreció una forma útil de ubicarse. El mercado ha evolucionado en tres etapas, y cada organización puede preguntarse en cuál está:
2022
Inteligencia de datos
Saber qué datos hay y dónde están (DSPM).
2024
Seguridad de datos
Protegerlos y controlar su uso (DSPM + DLP).
2026
Seguridad de la IA
Gobernar datos, agentes e identidad a la vez.
Saltarse las dos primeras para llegar a la tercera no es posible: no se puede gobernar un agente que accede a datos que no se conocen.
Conclusiones
Cómo dar respuesta a estos retos
Con el contexto, las inquietudes y el nivel de madurez de la región sobre la mesa, la pregunta es cómo actuar. Estas son las cuatro líneas de respuesta que plantean las jornadas para las organizaciones:
01
Gobernanza de IA: primero visibilidad, después control
La gobernanza de IA no empieza con una política, sino con un inventario: qué herramientas se usan, qué datos tocan y qué agentes actúan y en nombre de quién. Sin esa visibilidad, cualquier control llega tarde.
02
SOC agéntico: agentes que multiplican, personas que deciden
Los agentes de IA en ciberseguridad ya asumen la parte del trabajo que desborda al SOC. Pero cada agente opera con un analista detrás que supervisa y decide: el criterio humano sigue en el centro; lo que cambia es dónde se invierte.
03
Identidad: el perímetro también es de las máquinas
Un agente de IA es una identidad privilegiada más. Protegerlo exige permisos mínimos, autorización en tiempo de ejecución y supervisión continua, igual que con cualquier usuario con acceso crítico.
04
Del SOC reactivo al preventivo
Detectar y responder sigue siendo imprescindible, pero ya no es suficiente. El siguiente paso es anticiparse: reducir la superficie de ataque, cortar el camino del atacante y exponerlo antes de que cause daño.
Galería
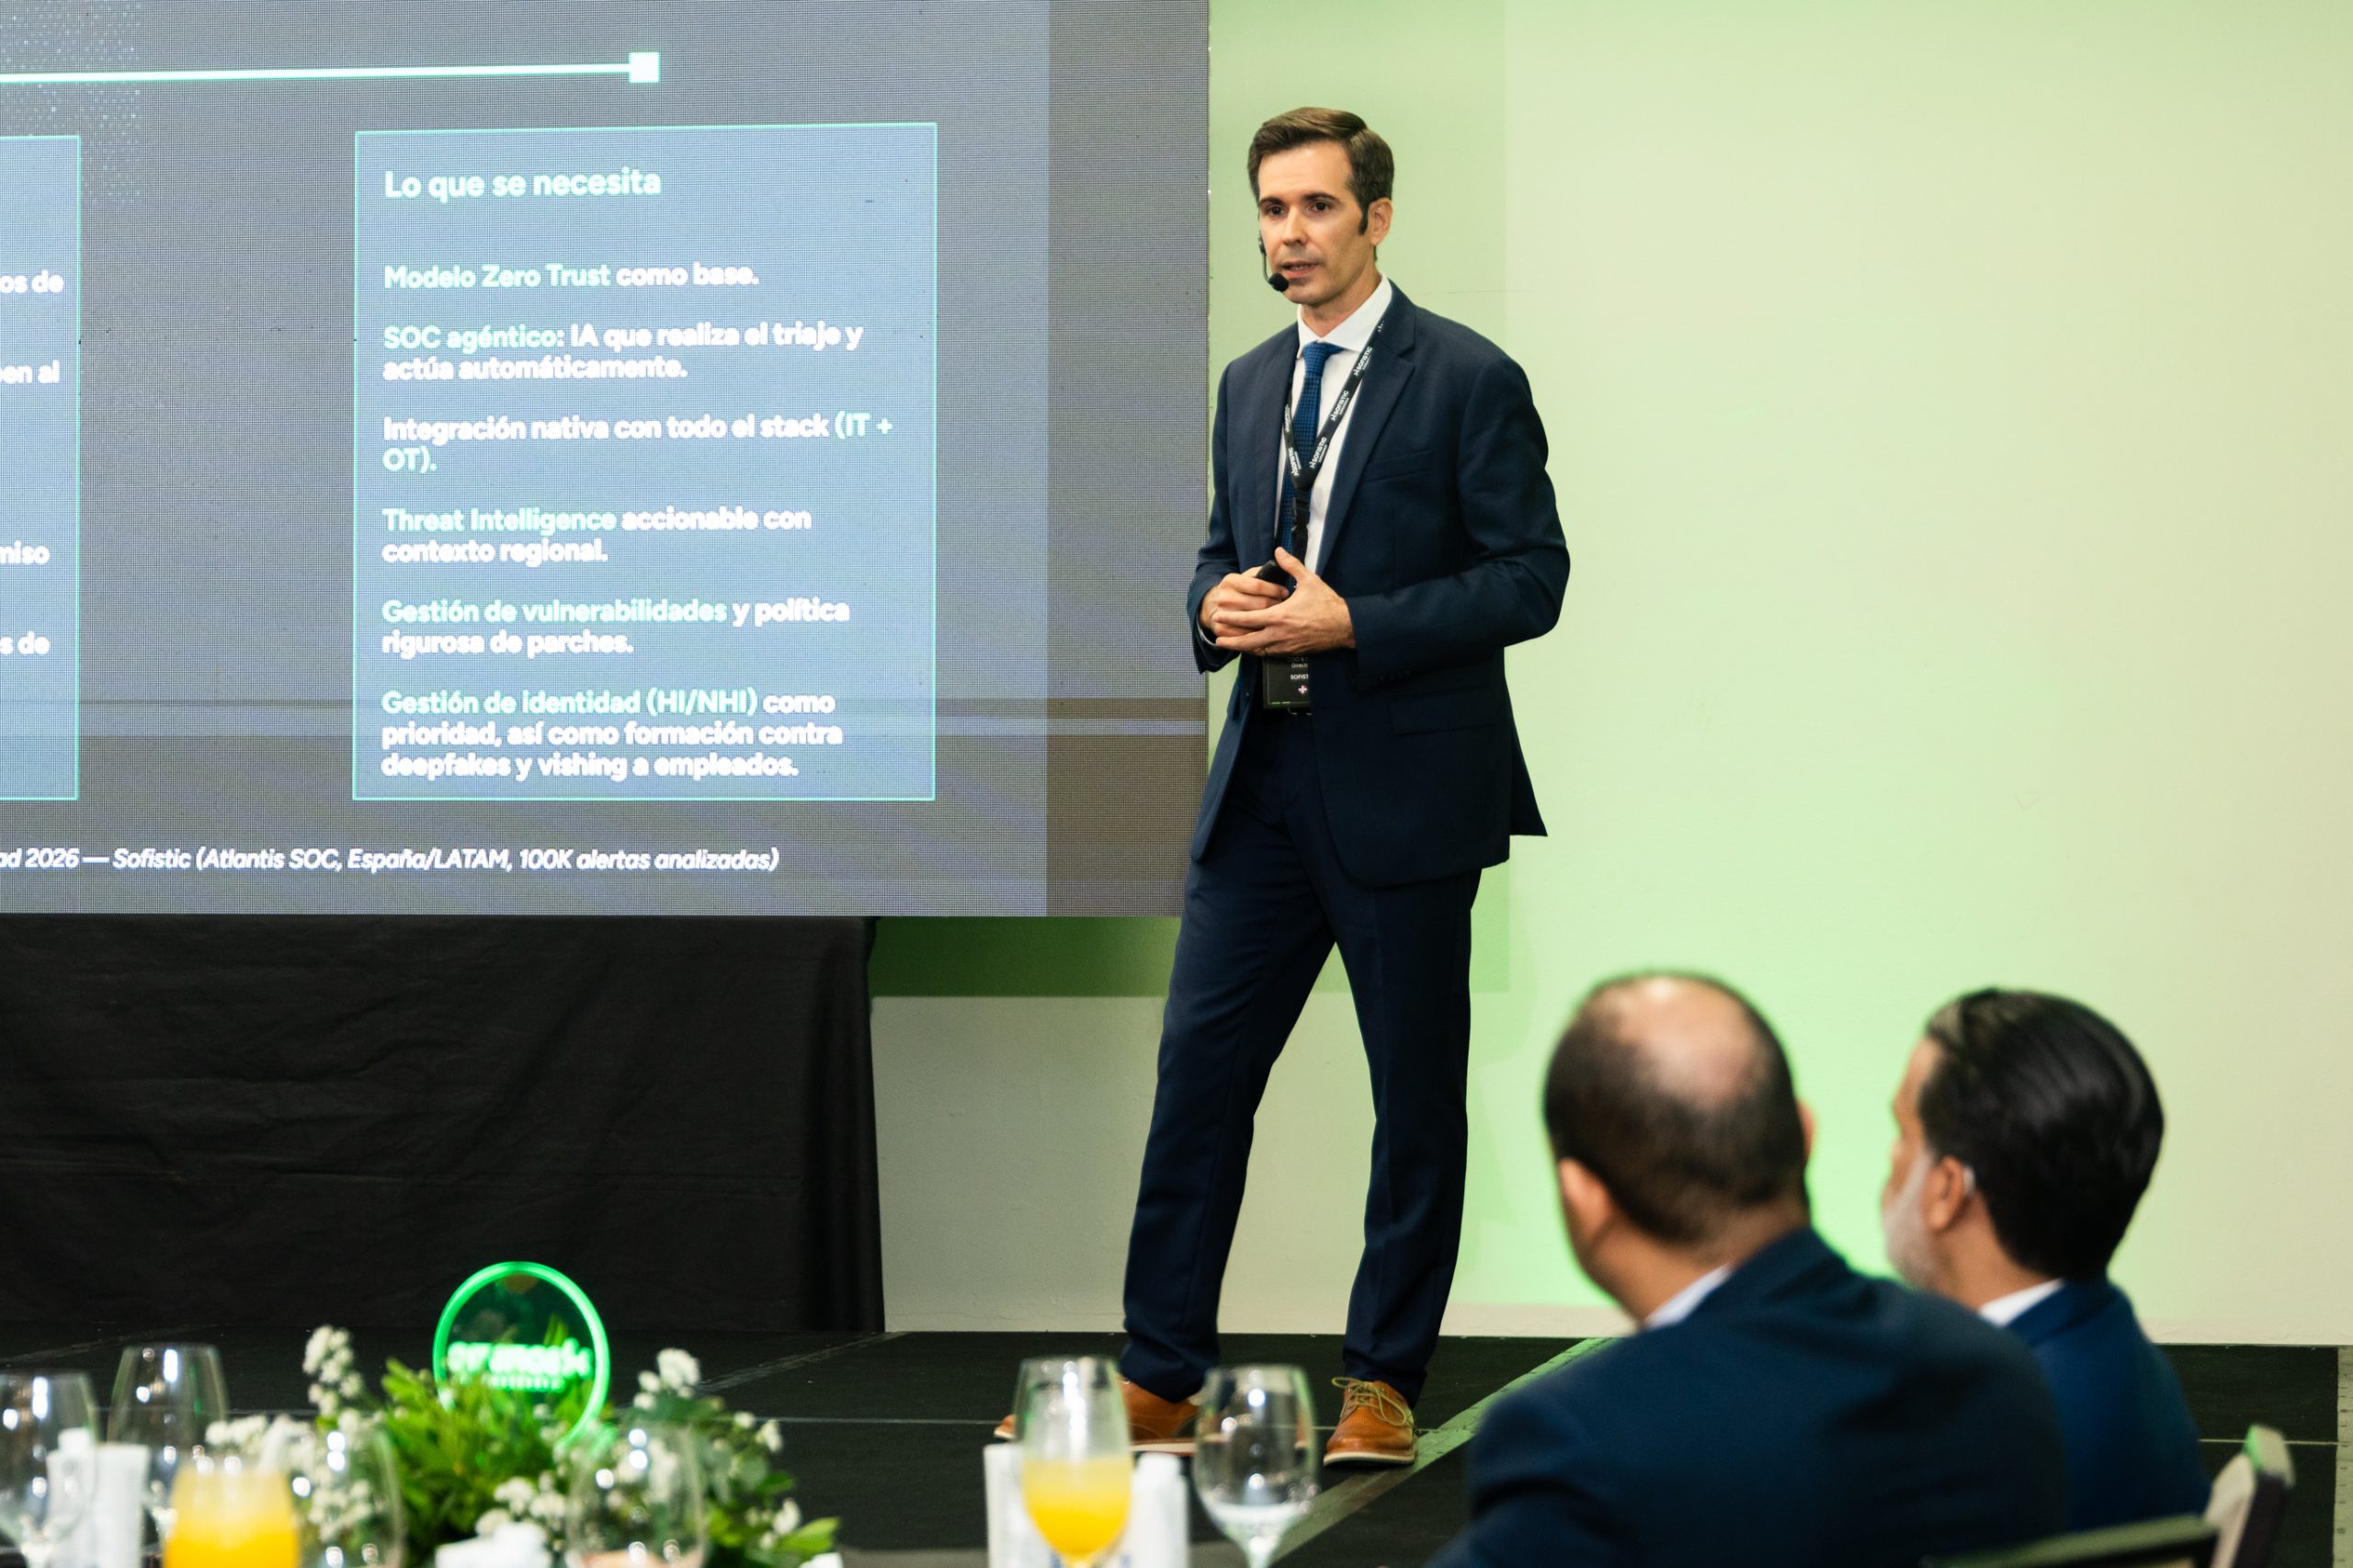
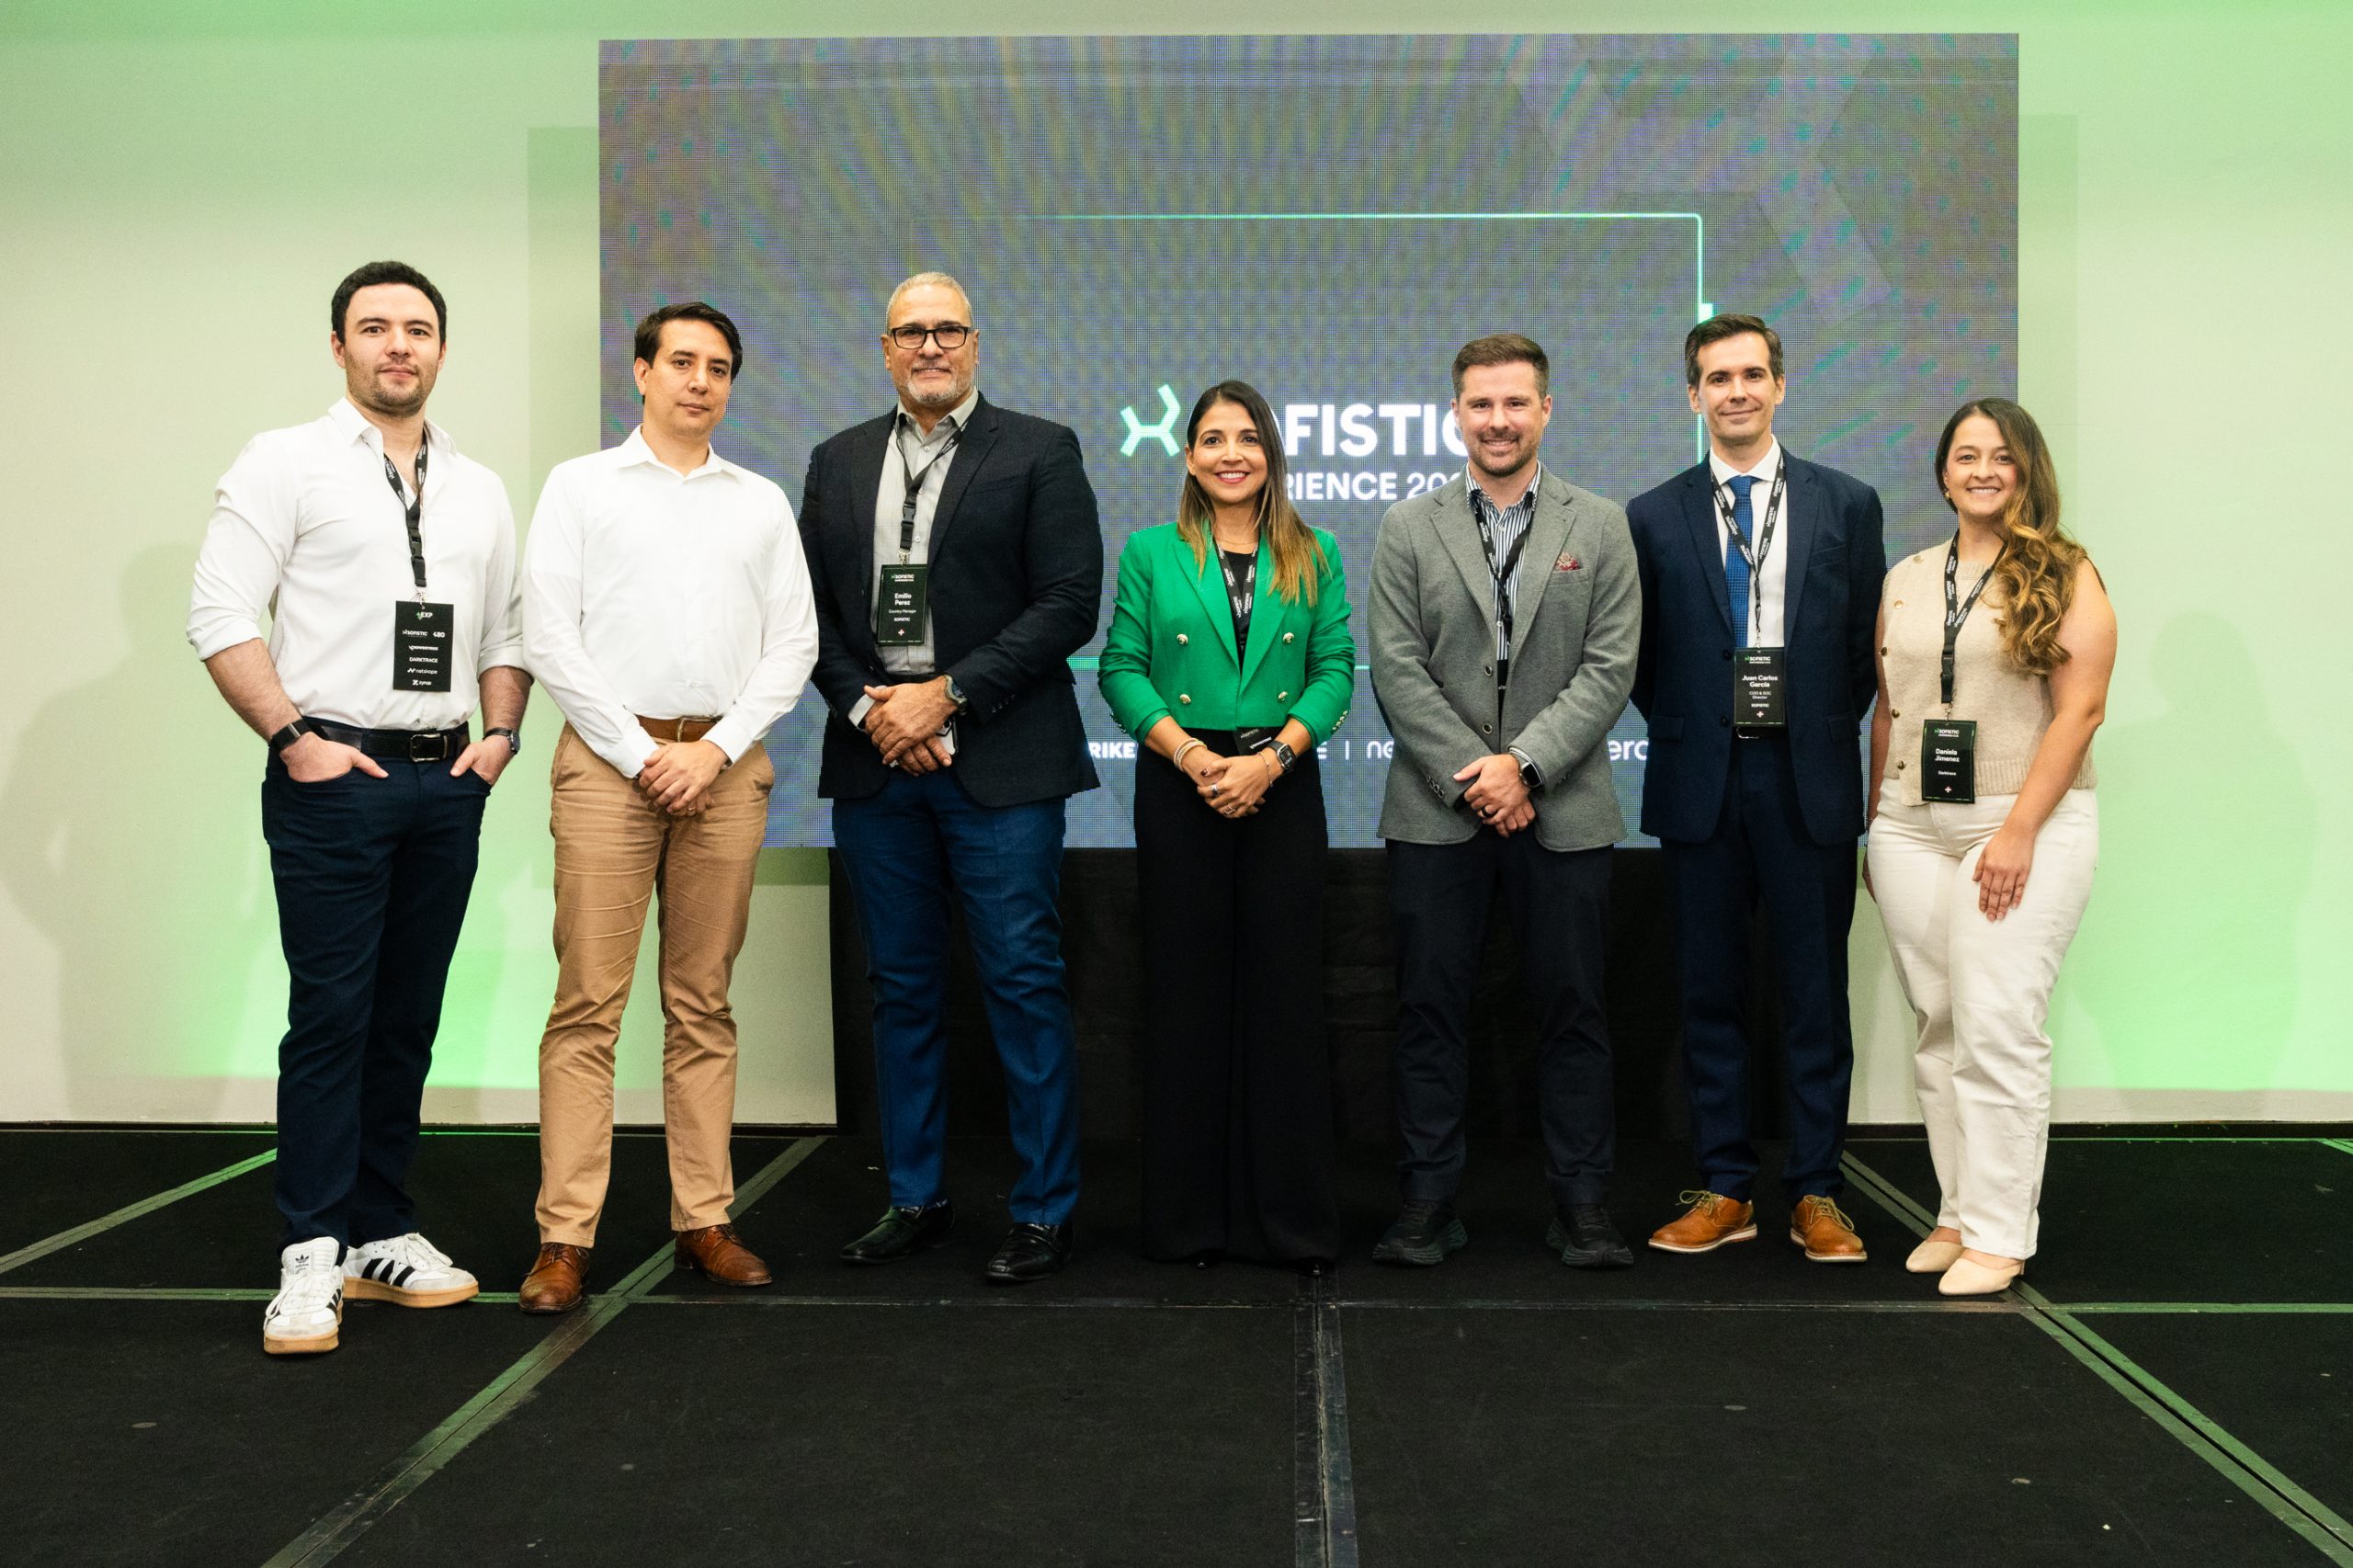
Así se vivió Sofistic Experience 2026
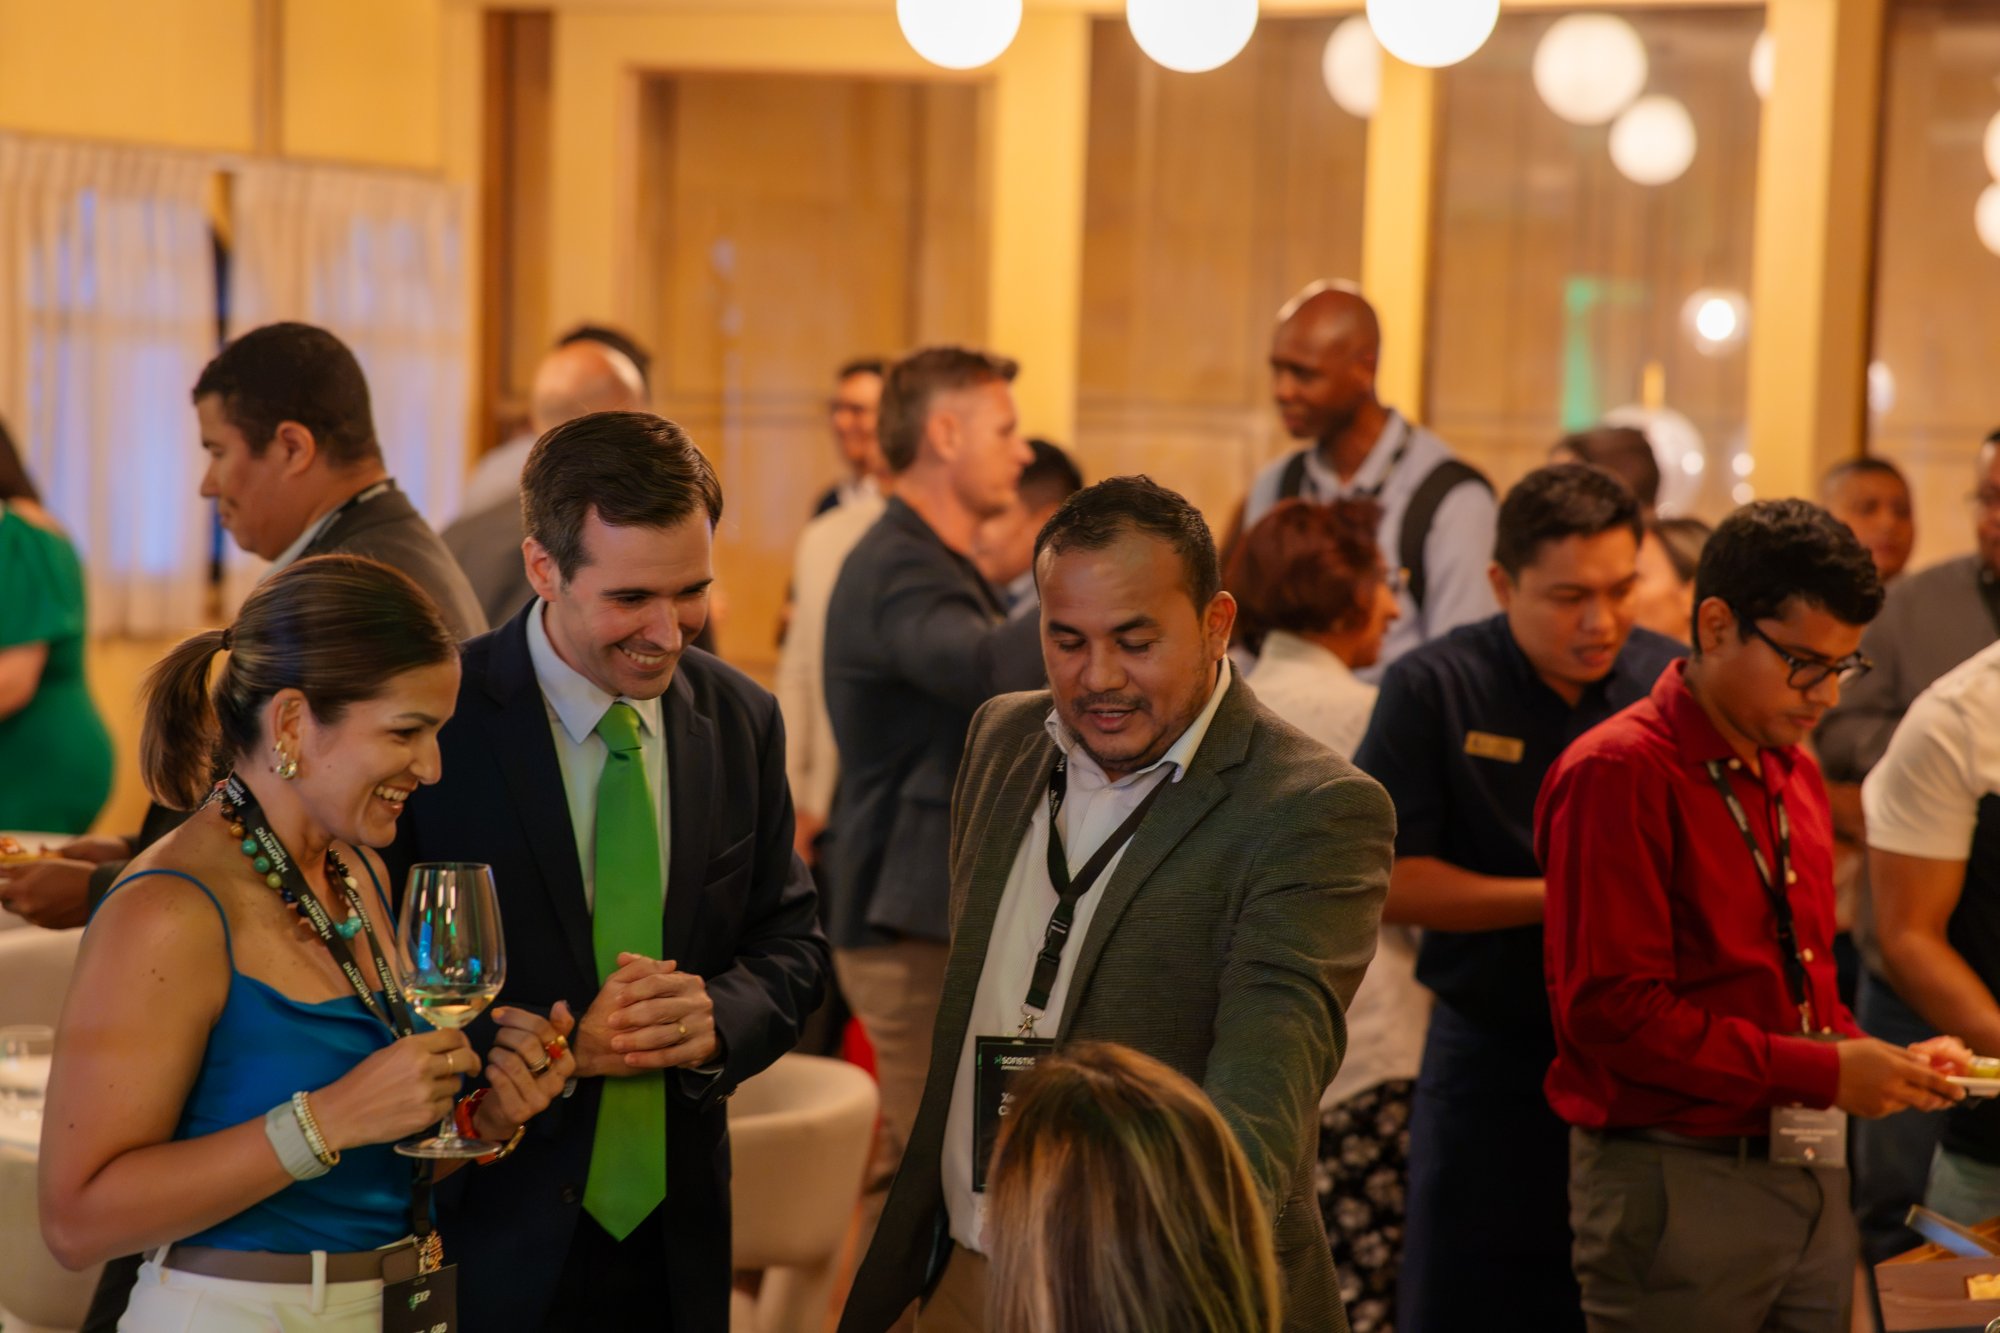
Panamá17 sept · Arrogante, Obarrio
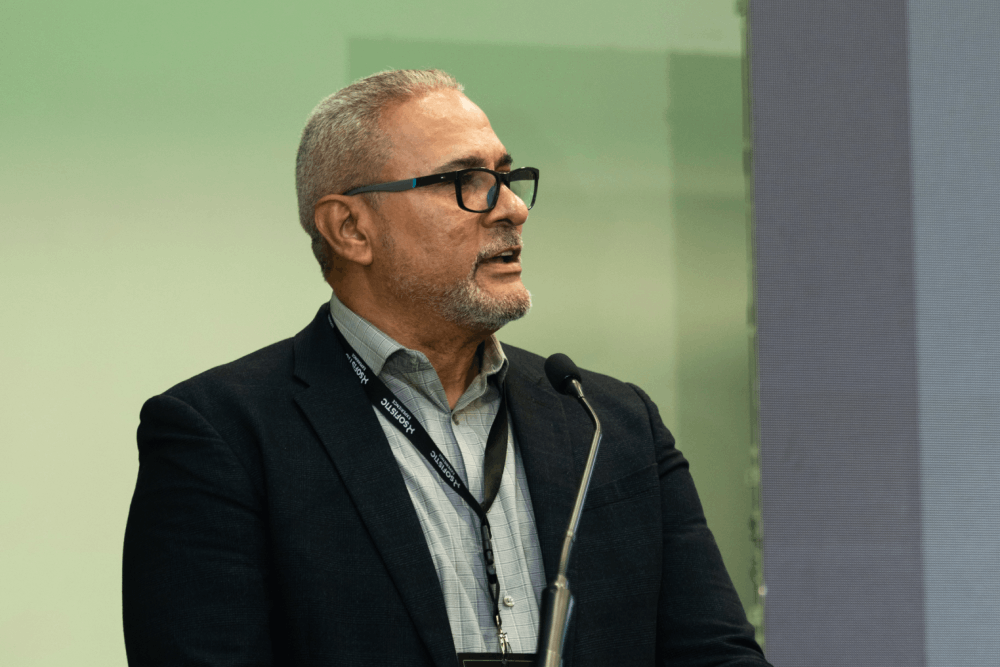
República Dominicana22 sept · JW Marriott, Santo Domingo
Colombia24 sept · Arrogante, Bogotá
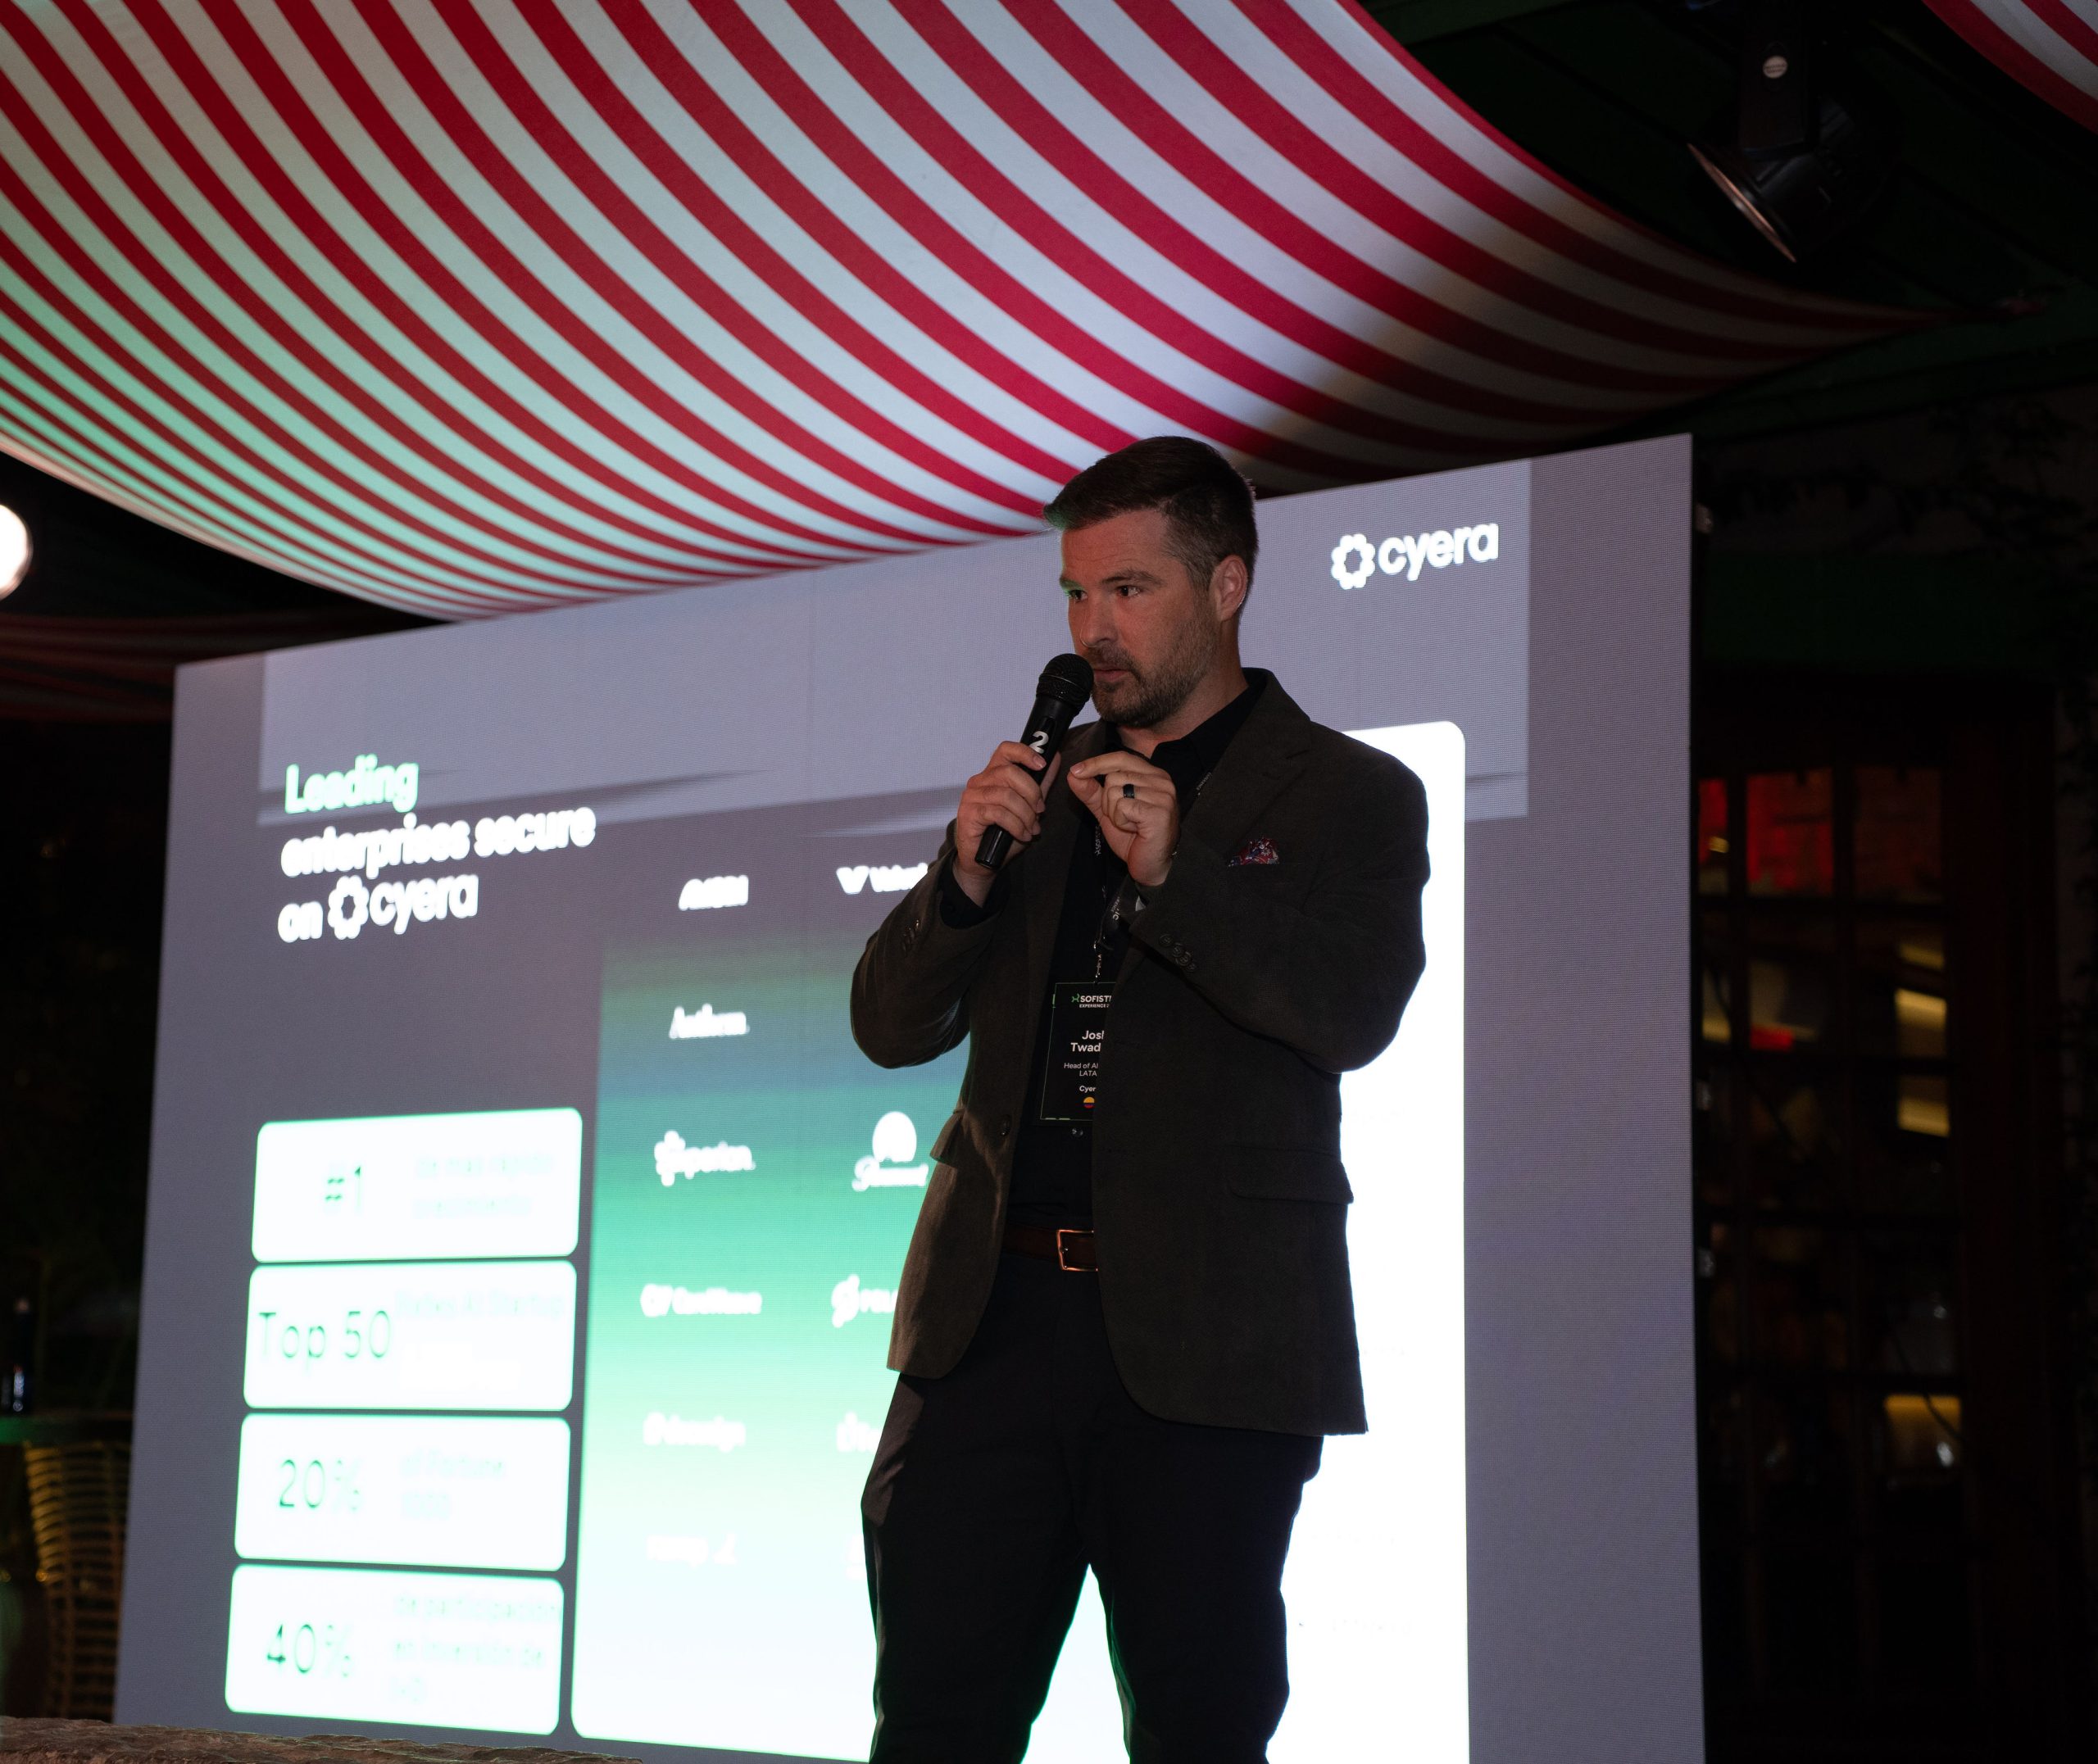
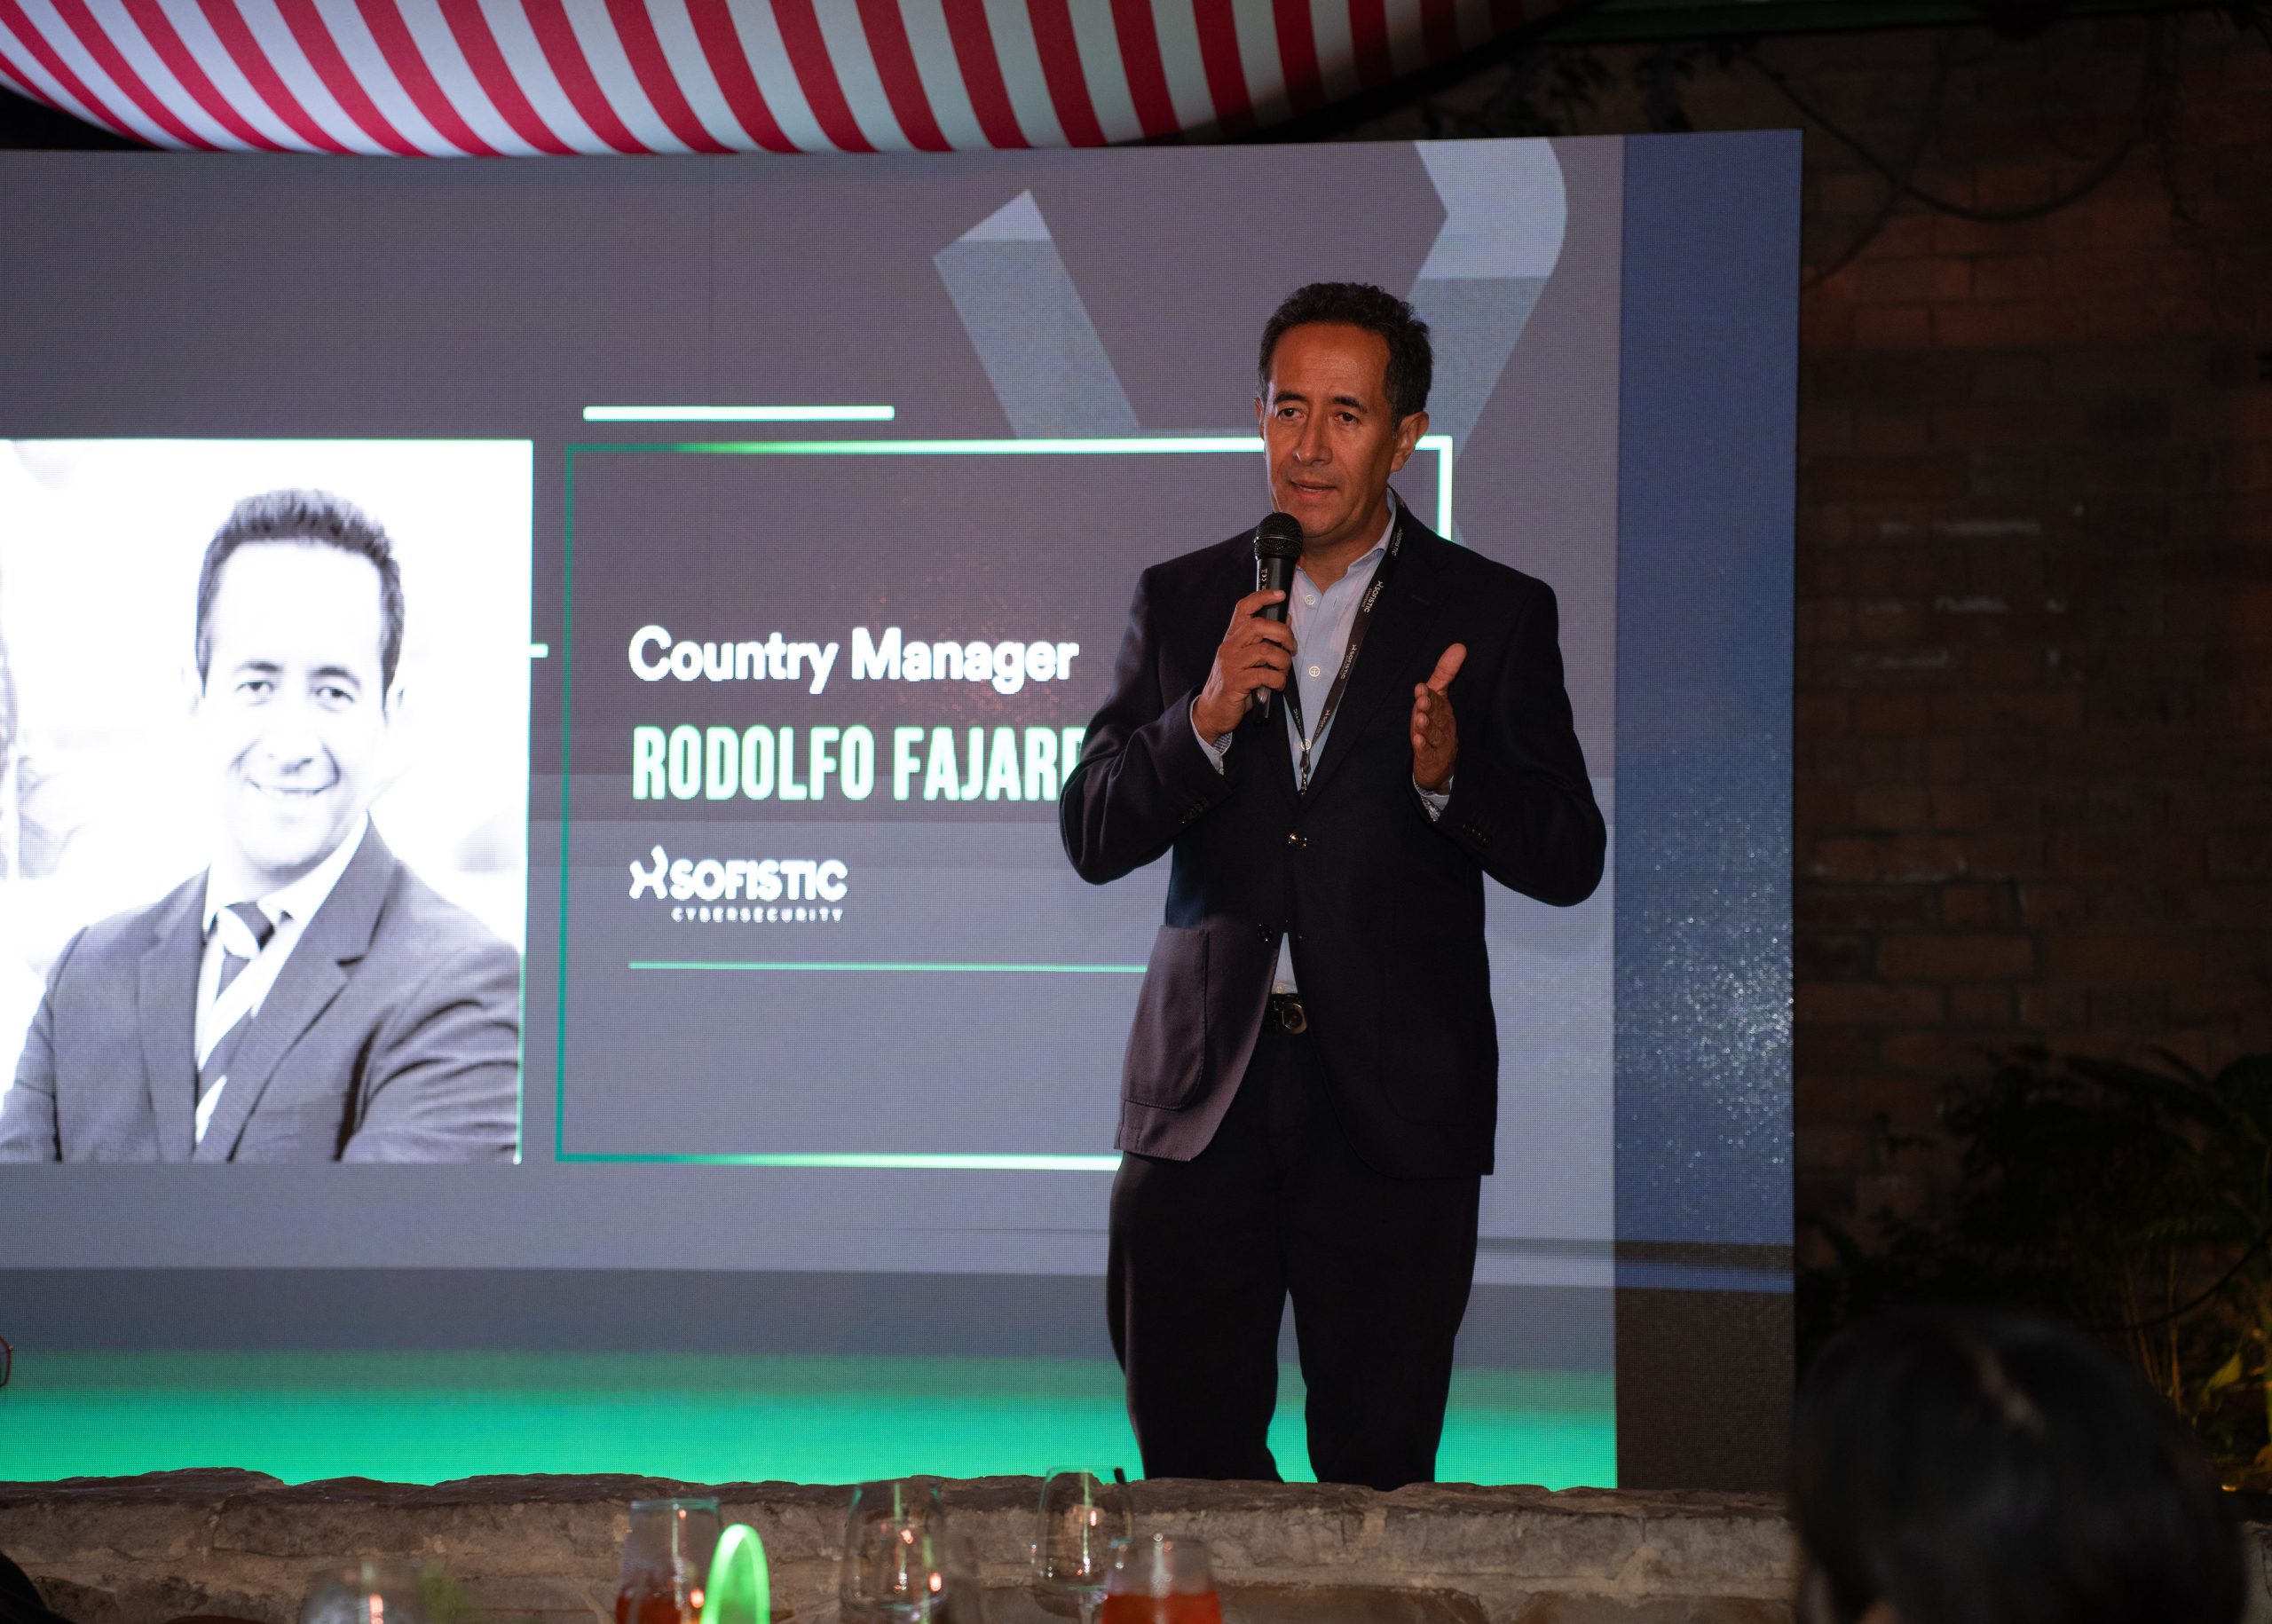
Gracias a todos los que nos acompañaron en Panamá, Santo Domingo y Bogotá, y a nuestros partners por hacer posibles estos encuentros.

