 TOP MENSUALES
Nuevas vulnerabilidades
17.145

Criticidad media de los ataques
6,80

 EVENTOS DEL PRÓXIMO MES
📍España
La cita de referencia de la ciberseguridad en España cumple veinte ediciones. Más de 7.000 profesionales, 300 ponentes y 13 salas se reúnen en los cines Kinépolis Ciudad de la Imagen de Madrid, bajo el lema “IA ofensiva y amenaza cuántica: hacia una nueva ciberseguridad”. Organizadas por el CCN, el Mando Conjunto del Ciberespacio y RootedCON.
Mar López, participará el día 24 de noviembre en la mesa redonda titulada "Nuevos retos de ciberseguridad para la protección de datos", a las 9:30h en la Sala 20.
Sofistic patrocina la Sala 19, el espacio del MCCE, donde Eduardo Sáenz de Cabezón ofrecerá una charla el día 26 a las 11:00h. A las 11:30h, en la Sala 4, Arturo Beltran, CISO de Cuatroochenta, presenta “Trust Now, Forge Later: el riesgo cuántico que no está en tu inventario”.
📅 24 al 27 de noviembre · Kinépolis Ciudad de la Imagen, Madrid
🔗 Programa
 NOTICIAS DESTACADAS
PHP2Shell: ejecución remota de código en el intérprete que mueve el 70% de la web
El 21 de octubre el equipo de PHP publicó parches de emergencia para CVE-2026-109618 y CVE-2026-109619, dos vulnerabilidades de ejecución remota de código sin autenticación con CVSS 9.2. Afectan a PHP 8.2, 8.3, 8.4 y 8.5, y las ramas anteriores, ya sin soporte, solo recibieron reportes mínimos.
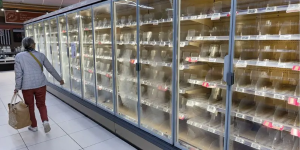
Danfoss: controladores de refrigeración expuestos en internet, frigoríficos a 50ºC en cientos de supermercados Franceses
Durante la noche del 11 de octubre, un atacante accedió a los controladores de refrigeración de entre 250 y 700 tiendas francesas, activó la función de descongelación y eliminó los límites de temperatura. Algunas vitrinas llegaron a 50°C durante seis horas, con principios de incendio en varios puntos.
SafePay: más de 600 víctimas, aviso conjunto de cinco jurisdicciones
El 20 de octubre, CISA, el FBI y el Servicio Secreto de EE.UU., junto con la policía criminal de Renania-Palatinado y la National Crime Agency británica, publicaron un aviso conjunto sobre SafePay. El grupo acumula más de 600 víctimas en infraestructuras críticas de Norteamérica, Sudamérica, Europa y Australia desde agosto de 2024.
 ÁNDATE CON OJO
Parchear rápido ya no es suficiente. Y para algunas vulnerabilidades, ni siquiera es posible.
Durante años, la gestión de vulnerabilidades funcionó sobre una lógica sólida como aplicar los parches en un plazo razonable y así mantenerse por delante del atacante. Era una simplificación, pero como marco de trabajo servía. Octubre ha dejado datos que obligan a revisarla.
Si trabajas en seguridad (o incluso no), no te habrás librado de leer sobre PHP2Shell. Lo que quizás no llegó a todos los titulares es que los equipos de detección de Amazon ya registraban intentos de explotación activa en sus honeypots cuatro días antes de que esos parches existieran.
Cuando hay parche, el margen tampoco es cómodo. Según los datos de inteligencia de amenazas publicados por agencias gubernamentales este año, el tiempo medio hasta la explotación de una vulnerabilidad ronda los siete días desde su divulgación y en muchos casos se mide en horas. Los ciclos habituales de parcheo en entornos empresariales se miden en semanas. La aritmética no cuadra.
El sector ya tiene nombre para lo que pasó este mes, Black October. Sesenta incidentes documentados en veinticinco días. La concentración no fue casualidad, fue la señal más clara de que el atacante opera en márgenes de tiempo en los que el ciclo de parcheo no llega.
Parchear sigue siendo necesario. La pregunta que lleva tiempo sin respuesta clara en muchas organizaciones es qué ocurre mientras el parche no existe, mientras está en cola o mientras no ha llegado a todos los sistemas. Esa pregunta tiene una respuesta técnica concreta: monitorización continua del entorno, capaz de detectar el comportamiento de explotación activa antes de que el daño esté hecho. No a velocidad humana. A la velocidad a la que opera hoy el atacante.
Así funciona el SOC agéntico con criterio humano de Sofistic →
 ME RÍO POR NO LLORAR
«El Departamento de Seguridad Nacional de EEUU tuvo que emitir una alerta por zombis.»
En enero de 2009, conductores de Austin, Texas, encontraron en su camino al trabajo una señal electrónica de obra con un mensaje fuera de lo habitual “Zombies Ahead. Run for Cold Climates.” Días después aparecieron más en Illinois y en Indiana. Los mensajes variaban: zombis nazis, raptores, avisos apocalípticos varios... Alguien estaba recorriendo las carreteras americanas y reprogramando la infraestructura de señalización pública.
Las autoridades de tráfico salieron a investigar. Lo que encontraron fue que los paneles de control de las señales electrónicas de obra, instaladas precisamente para proteger a los conductores, estaban físicamente accesibles. Sin llave. En la carretera. Al alcance de cualquiera.
Ningún conductor resultó herido. Varios se detuvieron a hacer fotos. Las autoridades no encontraron a nadie. Y el Departamento de Seguridad Nacional de Estados Unidos, tuvo que redactar y distribuir una alerta oficial de ciberseguridad a los departamentos de transporte estatales.
Por los zombis.
La infraestructura diseñada para avisar a los conductores del peligro no había previsto que el peligro pudiera estar en su propio panel de control.
 CONSEJO DEL MES
Antes de que alguien escanee tus activos expuestos, hazlo tú.
El ataque a los controladores Danfoss no necesitó ningún exploit sofisticado. Eran equipos conectados a internet desde hacía años, sin actualizar y con las credenciales de fábrica. Para encontrarlos basta con buscarlos, y eso mismo puede hacerlo cualquier equipo de seguridad antes de que llegue el atacante.
El ejercicio consiste en mirar tu organización desde fuera, con tus dominios y tus rangos de IP, y ver qué aparece: interfaces de administración, cámaras, sistemas de gestión de edificios, controladores industriales. Después toca clasificar lo que salga por criticidad y ponerle responsable a cada activo, porque lo que no tiene dueño acaba sin parchear.
En entornos OT pesa todavía más. Son equipos con ciclos de vida largos, ventanas de mantenimiento escasas y, a menudo, gestionados por un equipo distinto al de IT. Hacerlo una vez ayuda, pero repetirlo con regularidad marca la diferencia, porque la exposición cambia sin avisar. El módulo de superficie de ataque externa de Némesis, nuestra plataforma de gestión continua de la exposición, hace ese descubrimiento de forma permanente y avisa cuando aparece algo nuevo.
La pregunta para esta semana: ¿sabes qué activos tuyos se ven hoy desde internet?