 TOP MENSUALES
Nuevas vulnerabilidades
11.972

Criticidad media de los ataques
7,20

 EVENTOS DEL PRÓXIMO MES
📍 Colombia
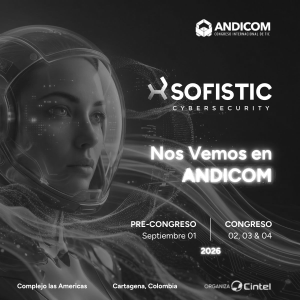
Sofistic estará presente en la 41ª edición de ANDICOM, el congreso empresarial y tecnológico más importante de América Latina, que este año se celebra bajo el lema Unleashing The Power of AI con la Unión Europea como invitada de honor por primera vez. Más de 6.200 líderes del sector TIC de la región se dan cita en el Complejo las Américas de Cartagena.
📅 1 al 4 de septiembre de 2026
📍 Lugar: Cartagena, Colombia
📍 España
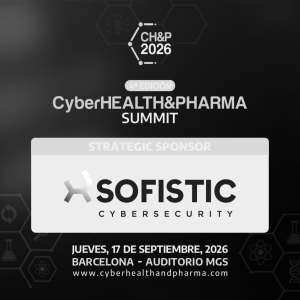
Sofistic participará en el Cyberhealth & Pharma Summit Barcelona como strategic sponsor. Mar López modera el panel "Ciberseguridad basada en riesgos en salud digital y pharma: más allá del cumplimiento normativo". Y César Chaves hablará de cómo un SOC moderno y los servicios avanzados de MDR hacen frente para frenar ataques de ciberseguridad en entornos de salud.
📅 Fecha: 17 de septiembre de 2026
📍 Lugar: Auditorio MGS (Barcelona)
📍 Online
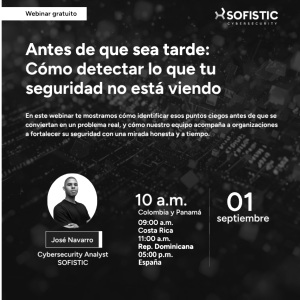
¿Cómo detectar los puntos ciegos que tu seguridad no está viendo? José Navarro, Penetration Tester de Sofistic, mostrará cómo identificar vulnerabilidades reales antes de que se conviertan en un problema, con una mirada práctica sobre el estado de la seguridad en las organizaciones.
📅 Fecha: 1 de septiembre 2026
🕛 9 a.m Costa Rica // 10 a.m Panamá/Colombia // 11 a.m República Dominicana // 5 p.m España
 NOTICIAS DESTACADAS
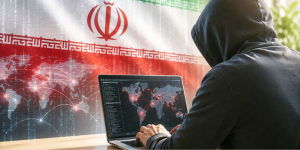
Un ciberataque de hackers iraníes paraliza una central eléctrica británica durante cuatro días
El incidente no afectó al suministro general del país, y las autoridades creen que el objetivo no era causar daño masivo sino demostrar capacidad de acceso y desconexión. El ataque coincidió con ofensivas simultáneas contra sistemas de agua y aguas residuales en doce estados de EE.UU.
Medusa acelera sus ciberataques: más de 500 víctimas y las infraestructuras críticas en el punto de mira
El 18 de agosto, FBI, CISA y el Departamento de Salud de EE.UU. actualizaron su aviso conjunto sobre Medusa ransomware: más de 500 organizaciones comprometidas, frente a las 300 de 2025. Opera como servicio, aplica doble extorsión y explota vulnerabilidades críticas en menos de 24 horas desde su publicación.
Un ciberataque interrumpe operaciones de Boston Scientific
Boston Scientific detectó un incidente de ciberseguridad que causó una interrupción en sus redes y limitó el acceso a aplicaciones clave, incluyendo el procesamiento y envío de pedidos. La compañía, con 59.000 empleados, 13 fábricas y presencia en 127 países, sigue sin poder confirmar cuándo se restablecerán completamente las operaciones.
 ÁNDATE CON OJO
El 19 de agosto de 2026, cinco agencias del gobierno de Estados Unidos -NSA, CISA, FBI, Departamento de Energía y Agencia de Protección Medioambiental- publicaron el aviso conjunto AA26-231A con una advertencia que marca un antes y un después en la seguridad de entornos industriales: actores de amenaza están utilizando inteligencia artificial para generar scripts de explotación contra controladores lógicos programables Siemens de la serie S7, desplegados en infraestructuras críticas de manufactura, energía, agua, química y alimentación.
Los actores utilizan servicios de escaneo de internet como Censys y ZoomEye para identificar PLCs S7 expuestos en red pública. Una vez identificado el objetivo, generan scripts Python con asistencia de IA que utilizan las librerías snap7 y python-snap7 para comunicarse a través del protocolo S7comm, el protocolo nativo de Siemens. Estos scripts, camuflados como herramientas legítimas de monitorización OT, proporcionan acceso de lectura y escritura a la memoria del PLC, a los datos de configuración y a los programas de lógica de escalera.
Lo que hace que este aviso sea cualitativamente diferente de los anteriores no es el objetivo sino la herramienta. Desarrollar un exploit funcional para sistemas de control industrial requería hasta ahora conocimiento especializado en protocolos industriales, años de ingeniería inversa y acceso a hardware específico. La IA ha comprimido ese proceso hasta el punto en que un actor con capacidades técnicas medias puede generar y adaptar scripts de explotación para firmware específico en cuestión de días.
El protocolo S7comm no es una tecnología americana. Es el estándar de comunicación de la familia S7 de Siemens, uno de los PLCs más extendidos globalmente en plantas industriales, instalaciones de tratamiento de agua, subestaciones eléctricas e infraestructuras críticas de todo el mundo, incluidos Europa y América Latina. El hecho de que el aviso proceda de agencias estadounidenses no acota la amenaza a infraestructuras de ese país. Acota la visibilidad oficial que existe sobre ella.
Las cinco agencias firmantes concluyen el aviso con una frase que merece atención directa: "This is not a theoretical risk. It is an active threat."
Para los responsables de seguridad de organizaciones con entornos OT, las preguntas que este aviso plantea son inmediatas: ¿cuántos PLCs tienen expuestos en red pública, intencionada o inadvertidamente? ¿Qué visibilidad existe sobre el tráfico S7comm dentro de la red industrial? ¿Cuándo fue la última vez que se revisó la configuración de autenticación y el firmware de los dispositivos de control?
 CONSEJO DEL MES
CRA: el 11 de septiembre activa las obligaciones de notificación. ¿Tienes el proceso listo?
El Reglamento (UE) 2024/2847, conocido como Cyber Resilience Act, establece un calendario de aplicación escalonado. El 11 de septiembre de 2026 entran en vigor las obligaciones de notificación de vulnerabilidades e incidentes, y aplican a cualquier fabricante, importador o distribuidor de productos con elementos digitales comercializados en la UE, incluidos los que ya están en el mercado.
Lo que entra en vigor el 11 de septiembre es concreto: notificación a ENISA de vulnerabilidades explotadas activamente en un máximo de 24 horas desde el conocimiento del incidente, y notificación de incidentes de seguridad graves en 72 horas. Los plazos se cuentan desde que la organización tiene conocimiento, no desde que completa la investigación.
El reto técnico no está en entender la obligación sino en operacionalizarla. Cumplir los plazos del CRA requiere tres capacidades que muchas organizaciones no tienen maduras: detección y clasificación en tiempo real de vulnerabilidades explotadas en sus productos, un proceso de escalado interno con responsable asignado y canal formal hacia ENISA, y evidencia auditable del momento exacto en que se tuvo conocimiento del incidente.
La pregunta que merece respuesta esta semana: ¿existe ese proceso documentado y probado, o solo existe como intención?
