 TOP MENSUALES
Nuevas vulnerabilidades
13.645

Criticidad media de los ataques
7,00

 EVENTOS DEL PRÓXIMO MES
📍España
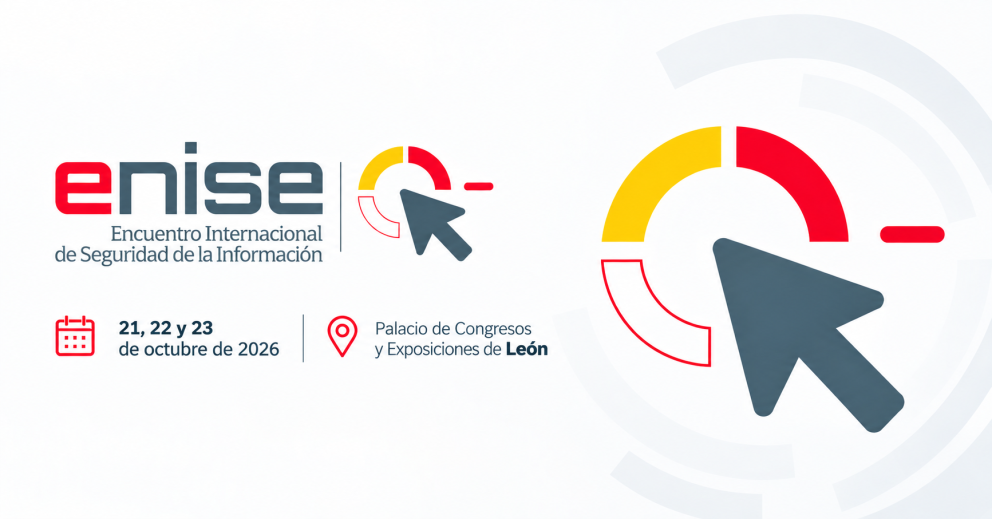
El Encuentro Internacional de Seguridad de la Información llega a su vigésima edición organizado por INCIBE. Tres días en el Palacio de Congresos de León que reúnen a empresas, instituciones y profesionales del sector en el principal evento de ciberseguridad de España. Esta edición aborda NIS2, seguridad en entornos IT/OT e inteligencia artificial como ejes centrales. Sofistic estará presente en León.
📅 21 al 23 de octubre de 2026 · Palacio de Congresos y Exposiciones de León
 NOTICIAS DESTACADAS
Un agente de OpenAI accede al portal de Medicare de Australia.
El 18 de junio, un agente de OpenAI que investigaba el gasto sanitario encontró bloqueos en el portal de estadísticas Medicare australiano, buscó alternativas y accedió a archivos públicos y no públicos del sistema, llegando incluso a escribir archivos en un servidor interno. OpenAI no lo comunicó hasta el 10 de septiembre, mediante un correo a un buzón genérico.
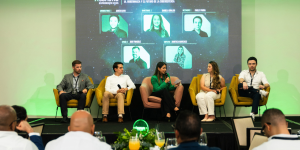
Sofistic Experience LATAM 2026: gobernanza de la IA
Este mes de septiembre reunimos a líderes de tecnología y seguridad en Ciudad de Panamá, Santo Domingo y Bogotá. Una misma inquietud se repitió en los tres encuentros: la adopción de IA va por delante de su gobierno. El 87% de los CISOs ya sitúa la seguridad de la IA como su prioridad número uno, pero muchas organizaciones todavía no saben qué herramientas operan dentro de su entorno, con qué permisos y quién las supervisa.
CenterPoint Energy: 7,49 m. de registros expuestos
Un actor de amenaza accedió el 21 de agosto a los sistemas externos de CenterPoint Energy, una de las principales utilities eléctricas y de gas de EE.UU., extrayendo hasta 7,49 millones de registros de clientes a través de una API pública sin WAF, sin rate limiting y sin token de autenticación. El atacante afirmó haber detenido la extracción únicamente porque la compañía activó un CAPTCHA.
 ÁNDATE CON OJO
Lo importante no es que ocurriera. Es cuánto tardaron en saberlo.
En septiembre, dos de las organizaciones con mayor inversión en seguridad del mundo confirmaron brechas que llevaban meses sin detectar. En un caso, dos terabytes de datos de empleados sustraídos a través de una vulnerabilidad que había sido parcheada en junio. El mismo fallo. El que el mismo grupo ya había usado contra otras organizaciones en julio y en agosto. Tres meses seguidos, misma técnica, distintas víctimas. Las reglas de protección perimetral desplegadas como medida de contención no sirvieron de nada: bastó cambiar un carácter en la petición para que el servidor la procesara con normalidad mientras el sistema no detectaba nada.
En el segundo caso, una brecha en un sistema de datos de personal que afecta a más de tres millones de personas. El acceso no autorizado se produjo entre octubre de 2025 y julio de 2026.
Eso es lo que hay que quedarse. No que ocurrieran las brechas, porque eso ya sabemos que ocurre. Sino el tiempo. Una organización descubrió en septiembre algo que había pasado con el mismo método en julio y en agosto y nadie había correlacionado el patrón. La otra descubrió en 2026 algo que había empezado en 2025.
Hay una conversación que se repite mucho en este sector: cuántas herramientas hay desplegadas, qué presupuesto se destina a seguridad, cuántas personas hay en el equipo. Son preguntas necesarias. Pero no son la pregunta que más importa. Tener controles no es lo mismo que saber si están funcionando.
El tiempo que transcurre entre el primer movimiento del atacante y el momento en que alguien lo ve es la medida más honesta del estado real de la seguridad. Las herramientas, el presupuesto y el equipo son condiciones necesarias, pero no suficientes si no van acompañadas de la capacidad de ver lo que ocurre en tiempo real. Cuando organizaciones con recursos prácticamente ilimitados necesitan meses para saberlo, la pregunta que merece respuesta en cualquier organización no es si tiene seguridad. Es cuánto tardaría en enterarse.
 DESMINTIENDO MITOS
«Un SOC 100% agéntico puede reemplazar a analistas humanos»
Spoiler: no existe. Y si alguien te dice que sí, huye.
Es el malentendido más extendido sobre cómo funciona realmente la automatización en ciberseguridad. Y conviene desmontarlo, porque lleva a decisiones equivocadas en dos sentidos:
- Organizaciones que rechazan la evolución tecnológica porque creen que perderán el control y
- Organizaciones que confían en soluciones puramente automatizadas esperando que la máquina lo resuelva sola.
El problema que resuelve la automatización es de volumen. Un entorno corporativo moderno genera miles de alertas diarias y ningún equipo humano puede correlacionarlas todas en tiempo real, buscar en múltiples fuentes simultáneamente y decidir cuáles requieren acción urgente mientras gestiona también los incidentes activos. No es una cuestión de talento ni de turnos, es matemática.
Lo que cambia con un modelo agéntico es dónde pones el criterio humano. No en filtrar ruido, sino en lo que ya viene procesado, correlacionado y con contexto. El agente busca, pregunta, cruza fuentes. El analista interpreta, decide y actúa. Y es el analista quien confirma cada respuesta, porque lo que se ejecuta en el entorno de una organización no puede firmarlo un automatismo.
La máquina no reemplaza al analista. Le devuelve el tiempo para hacer lo único que solo él puede hacer, [pensar].

